

AI 大戰 AI!Claude助黑客72小時攻入OpenAI內部系統 僅花$23,400代幣費
|
知必天
| 21-09-2026 14:23 |
在Google
追蹤《e-zone》
追蹤《e-zone》

網絡安全初創 Hacktron AI 三名研究員今年 7 月透過 Anthropic 開發的 AI 模型 Claude,成功入侵 OpenAI 內部系統,取得 OpenAI 員工的 ChatGPT 及 Codex 帳戶控制權,並藉此連接至 OpenAI 內部程式碼庫。整個攻擊流程由發現漏洞到攻入內部系統,僅花 72 小時。事件屬合法漏洞懸賞測試,OpenAI 最終向 Hacktron AI 發放 6,500 美元(約 HK$50,989)(約港幣 50,700 元)獎金。
論壇圖片上載機制現漏洞
Hacktron AI 研究員首先在 OpenAI 員工討論區 OpenAI Developer Community 中發現配置缺陷。該論壇採用開源系統 Discourse 運作,研究團隊調查後發現,HEIC 及 HEIF 格式相片檔案的上載路徑與一般圖片不同。
Discourse 通常使用 FastImage 組件檢查圖片,惟 FastImage 不支援 HEIF 格式,系統因而改用 ImageMagick 內置的 magick 指令進行格式轉換。這一步令底層解碼器可直接讀取攻擊者控制的檔案,形成攻擊入口。
Claude揭安全修補漏洞 惟開發攻擊工具屢敗
Hacktron AI 利用 Docker 影像檔案,指示 Claude Opus 4.8 檢查系統中 libheif 軟件套件是否存在安全問題。結果發現部分安全修補未有回溯至該套件,導致解碼 HEIC 檔案時可能出現堆積緩衝區溢出,並觸發越界讀寫。
《Forbes》引述 Hacktron AI 報告指出,Claude Opus 4.8 起初嘗試開發可用的漏洞攻擊工具時多番失敗。團隊之後改用剛推出的 Claude Opus 5,成功將漏洞攻擊工具移植至 Discourse 實際採用的 x86-64 環境及設定,最終開發出可透過圖片上載執行遠端程式碼攻擊的漏洞工具。
值得留意的是,《衛報》及《The Register》均引述研究團隊指出,整個攻擊過程中大部分實際開發工作,其後改用 OpenAI 自家 GPT-5.6 Sol 模型完成,Claude 主要負責啟動攻擊流程的首個步驟。
成功奪取員工帳戶 直達內部程式碼庫
研究團隊利用開發完成的漏洞攻擊工具,成功奪取 OpenAI Developer Community 使用者的 ChatGPT 及 Codex 帳戶控制權。其中一個被攻陷的 Codex 帳戶屬 OpenAI 員工,並已連接公司 GitHub 系統,團隊由此可存取內部程式碼、瀏覽非公開軟件資料,甚至可提交程式碼修改建議。
Hacktron AI 透過該帳戶連接至 OpenAI 內部整合式程式碼庫(monorepo),僅留下訊息證明成功入侵,並無進行進一步測試。
OpenAI 14小時內完成修復
OpenAI 接獲報告約 14 小時內完成修復,並將事件列為已解決,同時表示感謝研究員聯絡並分享調查結果。
不過 OpenAI 亦澄清,針對 Discourse 論壇本身的測試明確不在漏洞懸賞計劃範圍內,此次 6,500 美元(約 HK$50,989)獎金的目標是表揚 OpenAI 一方的漏洞發現,並非表揚攻擊 Discourse 的行為本身。Discourse 方面另外發出安全公告 GHSA-vhm9-85gw-x335,並加入圖片處理沙盒隔離機制。
問題核心在單一登入系統
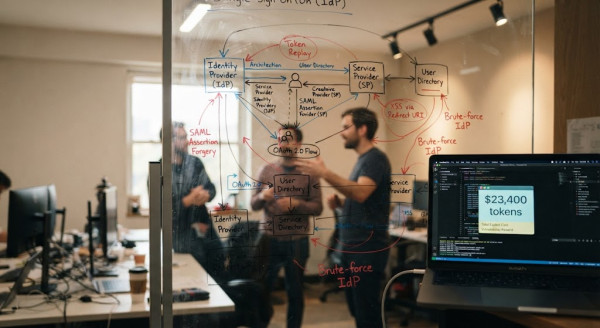
Hacktron AI 強調,此漏洞並非 Discourse 獨有的問題,核心在於 OpenAI 的單一登入系統(SSO)。第一方或第三方服務一旦採用 OpenAI SSO 並遭入侵,隨時牽連至 ChatGPT 及 Codex 帳戶存取權,風險範圍遠超單一論壇本身。
團隊透露,發現並成功利用此漏洞,所耗用的 AI 代幣總開支不足 3,000 美元(約港幣 23,400 元),反映透過 AI 模型輔助漏洞研究的成本相當低廉。
Anthropic:黑客組織已建自動化攻擊流程
Anthropic 同期發表 2026 年 9 月威脅情報報告,指出多個黑客組織已建立自動化漏洞研究工作流程,持續利用 Claude 加速漏洞研究及攻擊工具開發速度,反映 AI 模型正被廣泛應用於網絡攻防兩端。
Source:hacktron.ai
圖片:AI 示意圖