

安全公司揭Chrome開住網頁 就有機會被黑客入侵!做一步即能預防!
|
知必天
| 17-10-2026 16:48 |
在Google
追蹤《e-zone》
追蹤《e-zone》

用Chrome查資料、購物或登入工作平台,沒有下載陌生檔案,是否就安全?資安公司XBOW於本周公開研究,展示在有漏洞的版本下,特製網頁如何突破瀏覽器防線,在Windows電腦執行程式。三個相關漏洞雖已修補,但對習慣長開大量分頁的用戶,還有一個容易忽略的動作!
沒有下載檔案,網頁怎樣越過兩層保護?
開網頁不只是顯示文字。瀏覽器會執行網頁程式、處理圖片,讓選單、動畫等功能運作。這次研究利用的正是處理網頁內容時的漏洞,毋須先誘使用戶下載安裝程式或交出密碼。
Chrome設有兩層相關保護:第一層限制網頁程式可活動的範圍;第二層把負責處理網頁的程序,與電腦其他部分隔離。即使第一層出問題,正常情況下仍不能任意操作電腦。XBOW將三個漏洞串連,逐步越過這兩道界線。
特製網頁執行程式 → 突破網頁程式的活動範圍 → 越過與電腦其他部分的隔離 → 在隔離範圍外執行程式
研究人員最後讓Windows計算機開啟,藉此展示網頁已能觸發瀏覽器隔離範圍外的程式。計算機本身沒有造成傷害;這項示範證明的是,原本應留在網頁內的操作,已越過保護界線。若同類能力被用於惡意攻擊,便可能危及電腦內的資料。
10月公開研究,代表現在所有Chrome都有危險?
XBOW於10月13日公開研究,但獲獎漏洞鏈的製作時間是8月2日至7日。團隊沿用較早研究累積的經驗,由研究人員配合AI搜尋漏洞、測試及組合攻擊流程,並非在公開當日才發現問題。
示範使用的是有漏洞、具數碼簽署的Chrome Beta,以及Windows環境。數碼簽署不代表軟件沒有漏洞;這次展示也不能推成所有Windows、Mac或手機上的Chrome,都能被同一方式攻擊。
XBOW在公布時表示,漏洞鏈涉及的三個漏洞均已修補。對用戶而言,要分清楚研究展示的有漏洞版本,以及已套用修補的版本。研究公開不等於所有用戶正遭入侵,而已推出修補,也不代表每部長時間開着的電腦都已完成更新。
Chrome會自動更新,為何長開分頁仍要留意?
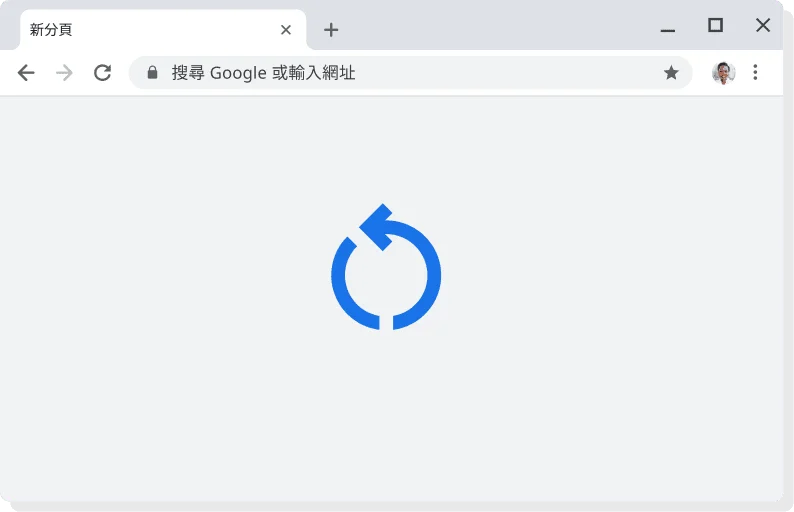
Chrome更新有兩個階段:背景檢查及取得更新,然後在關閉並重新開啟瀏覽器時套用。Google說明,若長時間沒有關閉Chrome,右上角可能會顯示有更新等待套用。
例如,你一直開着工作文件、電郵和購物分頁,晚上只把手提電腦合上進入休眠,翌日再繼續使用,並沒有完成Chrome所需的關閉再開啟。即使更新已準備好,也可能仍在等待重新啟動。
因此,看見更新提示後,不應只因瀏覽器仍能正常使用便一直擱置。按Chrome的重新啟動選項,才是讓待套用修補生效的動作;單純重新整理目前網頁,並不等於重新啟動瀏覽器。
如何用三步查看更新?分頁和無痕視窗會否消失?
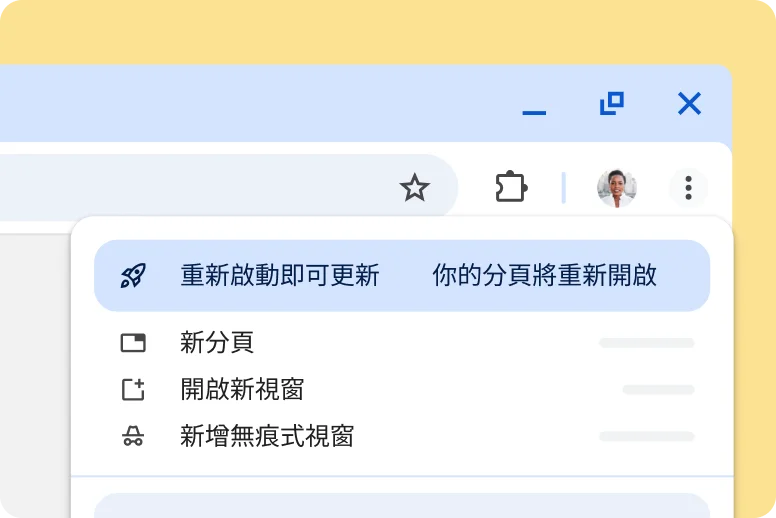
先儲存正在編輯的文件、表格或未提交內容,再按Google的電腦版Chrome指引操作:
- 開啟Chrome,按右上角三點的更多選單。
- 依序進入說明 → 關於 Google Chrome,查看版本及更新狀態。
- 如有重新啟動選項,按下以套用更新。
Google表示,一般分頁和視窗會在重新啟動後自動重新開啟,但無痕視窗不會還原。分頁重開也不應當成未儲存工作的備份,重啟前先處理好手上的內容。
| 畫面或情況 | 下一步怎樣做 |
|---|---|
| 顯示等待重新啟動 | 儲存工作後按重新啟動,完成套用更新。 |
| 已完成檢查並顯示最新版本,沒有重新啟動選項 | 毋須為這次研究另行尋找安裝檔;日後有更新提示再處理。 |
| 顯示更新失敗或錯誤訊息 | 記下錯誤內容,向Chrome支援渠道求助;若是公司管理的電腦,可交由IT人員處理。更新失敗不等於已完成修補。 |
Google亦提醒,更新前須確保作業系統仍受Chrome支援,裝置符合系統需求。若更新一直失敗,應先處理失敗原因,不能只看瀏覽器仍然開得到網頁。
曾經開過不明網頁,是否已經中招?
單憑曾開啟不明網頁,不能判定電腦已被入侵。這類攻擊需要網頁包含相應攻擊內容,並遇上可被利用的瀏覽器版本及環境。另一方面,沒有下載檔案,也不能單憑這一點排除漏洞被觸發的可能。
如果只是擔心曾瀏覽陌生網站,可先離開該頁,再按上述方法查看Chrome狀態,完成待套用更新。更新是修補漏洞的措施,並不是用來判斷電腦過去有否遭入侵的檢測。
如Chrome出現標示危險網站的紅色警告,Google建議不要繼續造訪,也不要為了查看內容而繞過警告。安全瀏覽功能用來識別及警告危險網站;它與修補瀏覽器本身的漏洞用途不同,不能代替更新。
若同時發現不明程式自行開啟或其他具體異常,可記下發生時間、當時網址及畫面,交由公司IT或可信的技術支援人員檢查。這些現象需要另行排查,不能只憑與研究示範相似,就認定是同一條漏洞鏈。
資料來源