

常用網站突然停服?PHP漏洞掀全球緊急修補潮!個人資料恐外洩!用戶如何自保?
|
知必天
| 22-10-2026 12:07 |
在Google
追蹤《e-zone》
追蹤《e-zone》

網購、訂票或登入公司系統時,網站突然顯示「緊急維護」,未必是網絡壞了。名為PHP2Shell的重大安全漏洞,正促使不同地區的服務商緊急修補,部分更先暫停服務以保護資料。PHP官方已於10月21日推出更新,但普通用戶要做的事,與經營網店、公司網站的負責人並不一樣:前者要留意平台通知及帳戶安全,後者則要確認網站背後的PHP有沒有真正修好。
Table of Contents
訂票及公司系統都受影響 為何要先停服?
日本售票平台GETTIIS公告,因PHP重大漏洞採取安全措施,於10月21日晚上10時(日本時間,香港時間晚上9時)起緊急維護,期間服務暫停。人力資源平台BambooHR亦曾因同一漏洞,預防性停用美國、加拿大及愛爾蘭的服務;截至10月22日查閱,其狀態頁已顯示服務正常。
對香港讀者而言,即使使用的是海外訂票平台,或公司採用的外地雲端系統,亦可能遇上維護或登入受阻。這類停服可以是服務商主動關門修補,不能單憑「網站打不開」就判定資料已被偷走。
不過,風險亦不只停留在研究示範。Cloudflare表示已觀察到針對客戶的攻擊流量,並發現攻擊者變換方式嘗試繞過防護。英國國家網絡安全中心(NCSC)則呼籲機構盡快處理;若無法及時修補或採取臨時措施,應考慮暫時將系統離線。
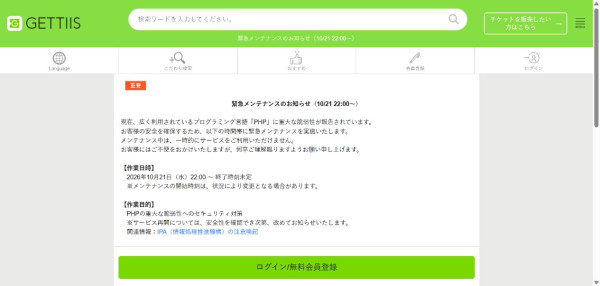
GETTIIS公布因PHP漏洞進行緊急維護。
PHP是甚麼?不是手機App 而是網站後台的工作引擎
PHP是一種在網站伺服器上運作的程式語言。伺服器可理解為替網站處理工作的電腦:你按下登入、提交表格或查看會員資料後,它會在後台處理要求,再把結果送回手機或電腦畫面。PHP就是不少網站用來完成這些工作的工具,WordPress等網站系統亦會用到它。
因此,你未必見過PHP的名字,卻可能每天使用由它支援的服務。這次要更新的,是服務商或網站負責人管理的後台軟件;普通訪客毋須在手機安裝一個「PHP更新App」,更新Chrome或iPhone系統亦不能代替網站修補。
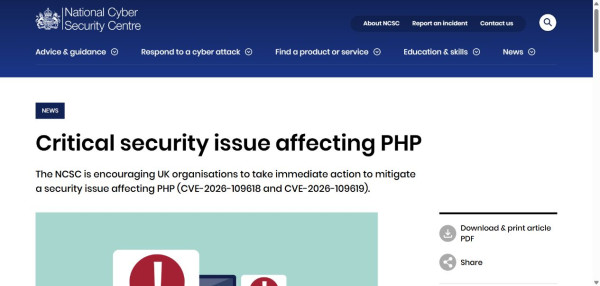
英國NCSC就PHP重大安全問題發出警示。
漏洞會造成甚麼後果?正常開到網站不代表已修好
PHP2Shell涉及兩個漏洞,編號為CVE-2026-109618及CVE-2026-109619。簡單來說,PHP在處理某些特製網絡要求、發生錯誤後,可能沒有妥善整理工作中的資料,令攻擊者有機會利用混亂狀態,在伺服器執行自己的指令。
所謂「遠端程式碼執行」,就是黑客毋須坐在伺服器前,也可能令它執行未獲授權的工作。成功利用後,可能讀取敏感資料、修改網站內容或影響服務。部分已示範的攻擊毋須先登入網站,亦不需要管理員先點開一條可疑連結;實際可利用方式則視乎伺服器配置。
網站仍可正常登入、畫面沒有變,並不能證明漏洞不存在。PHP官方已推出8.2.35、8.3.36、8.4.27及8.5.12修補版本;服務商須按使用中的版本分支更新,而不是等網站出現異常才處理。
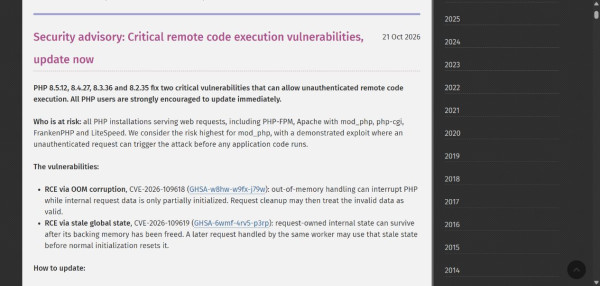
PHP官方列出四個已修補版本,並呼籲立即更新。
普通用戶應做甚麼?按通知及帳戶狀況處理
遇到服務維護,先從平日使用的官方網站、App或服務狀態頁查看公告,確認受影響功能及恢復安排。若涉及日本訂票或公司系統,亦要看清公告時區,避免把當地時間當成香港時間。
帳戶保護方面,香港政府資訊安全網建議,不同帳戶使用不同密碼,並為處理敏感資料的帳戶啟用雙重認證。雙重認證即除了密碼外,再用另一種方式確認身份,可減低單靠外洩密碼登入帳戶的風險;但它不能修好網站的PHP漏洞。
如果只是曾經瀏覽網站,不等於已確認帳戶被盜。若平台通知你的資料受影響,或你懷疑密碼外洩,便應透過官方渠道更改密碼,並通知服務商跟進;其他共用相同密碼的帳戶亦應更換。若公司系統出現異常登入或存取問題,應交由公司IT處理,避免自行下載來歷不明的「修補工具」。
資訊安全網提供帳戶及密碼保護指引。
經營網店或公司網站?只更新WordPress仍未夠
如果你是網店、公司網站或個人網站負責人,先問IT同事、網站承辦商或主機商:網站是否使用PHP、目前版本是甚麼,以及是否已套用這次修補。不要只問「網站是否正常」,而要取得明確的修補確認。
WordPress官方指出,這次問題不只影響WordPress,也不是靠更新WordPress核心便能解決。站主可在後台依次進入「工具 → 網站狀態 → 資訊 → 伺服器」(Tools → Site Health → Info → Server)查看PHP版本,再由主機商或IT人員處理更新。部分Linux或長期支援供應商會把修補套用到既有軟件套件,版本字串未必與PHP官方新版本完全相同,應以供應商公告及修補確認為準。
PHP 8.1及更舊分支已不再獲PHP項目常規更新,使用者應向供應商查詢支援修補,或升級至仍受支援的版本。暫時做不到時,與IT評估隔離對外服務,而不是只放一張「維護中」圖片;畫面改了,不代表有漏洞的後台已停止接受外來要求。
如果懷疑網站已被入侵,修補亦不等於清走黑客留下的東西。NCSC建議檢查入侵痕跡及後門;網站負責人應讓IT或保安人員跟進,完成處理後才恢復服務。
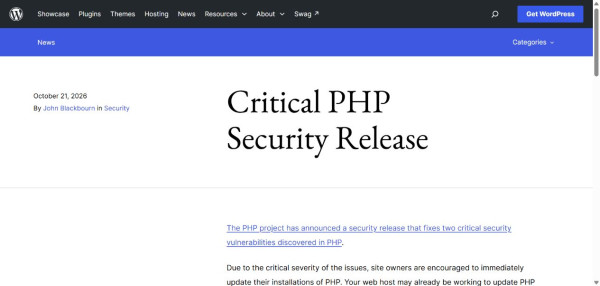
WordPress提醒站主修補PHP,並提供查看版本的方法。
香港資訊科技商會榮譽會長方保僑提醒:盡快盤點修補 必要時先將網站離線
對網站負責人而言,下一步是盤點系統、修補後台,無法及時處理便先降低對外暴露風險。香港資訊科技商會榮譽會長方保僑就今次事件提供以下評論:
《關於PHP 嚴重安全性漏洞》
針對近期引發廣泛討論的 PHP 嚴重安全漏洞,網絡安全專家發出高度警告。由於全球高達七成以上的網站均採用 PHP 程式語言作為後端基建,本次發現的遠端程式碼執行(Remote Code Execution)漏洞影響層面極為廣泛,黑客一旦成功利用,便能在未經授權的情況下直接掌控伺服器,對企業與個人網站構成極大的資安威脅。
要理解這次威脅的嚴重性,必須先了解何謂 PHP。PHP(Hypertext Preprocessor)是一種廣泛應用於伺服器端的開源程式碼語言。簡單來說,如果把網頁的 HTML 與 CSS 比喻為網站的「外觀與骨架」,PHP 就是隱藏在幕後的「大腦與處理器」。當用戶在瀏覽器點擊按鈕、填寫表單或登入帳號時,伺服器上的 PHP 就會負責處理數據、連接資料庫並即時產生相應的動態網頁內容。包括全球最普及的內容管理系統 WordPress,以及各類電子商務與企業平台,皆深度依賴 PHP 的運作。正因其應用範圍極廣,一旦這個核心「大腦」出現漏洞,受影響的網站數量將以百萬計。
面對如此嚴重的隱患,資安專家強烈建議所有網站管理者與企業 IT 團隊立即採取防禦行動。當務之急是盡快完成系統盤點,並安裝官方最新發布的安全修補程式(Patch)。若網站架構較為複雜,暫時無法在短時間內升級修正,最安全的應對做法是果斷將網站暫時離線或切換至維護模式,待徹底解決安全漏洞後再重新開放,絕不能抱有僥倖心理,給予黑客任何可乘之機。
香港資訊科技商會榮譽會長 方保僑
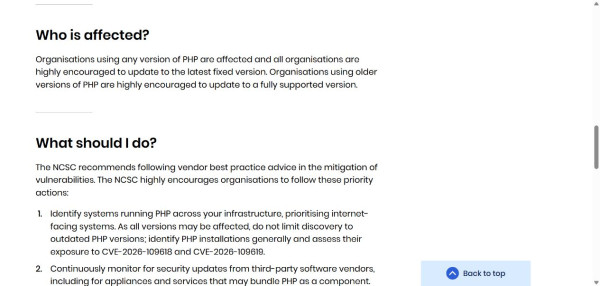
NCSC列出盤點、更新及必要時將系統離線等應對建議。