

加人工通知都可以係假!專家揭黑客傳假Microsoft文件偷你的公司密碼!教你辨認假文件
|
知必天
| 23-10-2026 22:20 |
在Google
追蹤《e-zone》
追蹤《e-zone》

年底收到電郵,通知你查看加薪結果或確認獎金,按入去又見到熟悉的文件分享頁面,很容易順手登入。Netcraft於2026年10月22日公開的釣魚研究發現,騙徒利用薪金調整、員工獎勵及獎金文件吸引收件人,再以查看或下載文件為由索取電郵地址及密碼。對平日用Microsoft 365處理公司文件的香港打工仔而言,要留意的不只是通知寫了甚麼,更是自己正在哪個網站交出登入資料。
加薪通知寫得出公司名,為何仍可能是釣魚電郵?
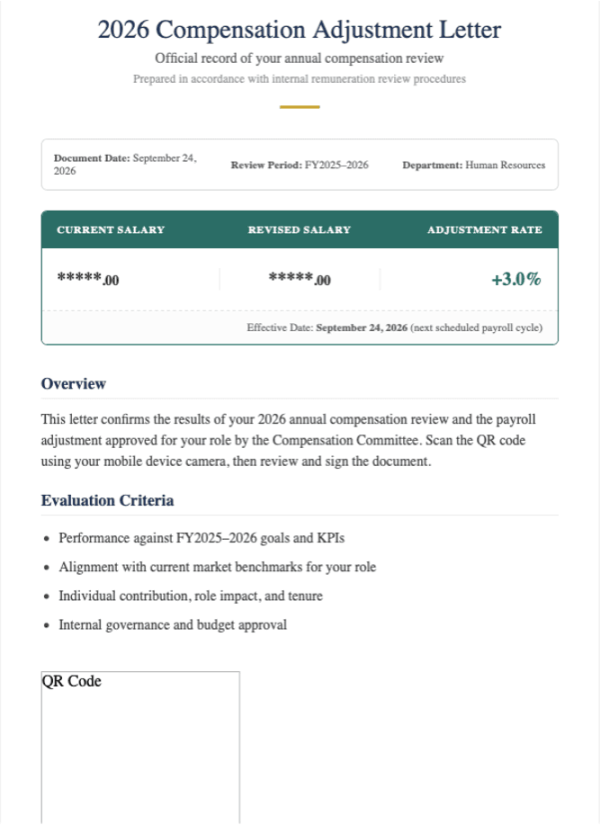
Netcraft發現,有釣魚電郵以 *2026 Compensation Adjustment Letter* 為文件名稱,聲稱載有年度薪酬檢討結果,列出加薪資料及即將到來的出糧安排,再要求收件人掃描QR Code查看已簽署文件。
這類通知先用切身利益吸引注意:收件人想知道加薪多少,掃碼便成了查看結果前的一個小步驟。Netcraft觀察到,同一款範本被用來針對多間機構,只更換公司名稱、收件人資料及QR Code,薪酬用語與文件結構則維持不變。因此,通知正確寫出你的公司或個人資料,也不足以證明由人事部發出。
研究亦記錄另一種沒有QR Code的加薪通知,要求收件人按電郵內的按鈕下載文件,但電郵實際沒有PDF附件,按鈕會把人帶到外部網站。寫着文件名稱或下載字眼的按鈕,不等於附件真的存在,也不代表下一頁屬於公司系統。
年底本來就可能有薪酬檢討、預算及行政文件要處理,假通知混在真正的工作電郵之中,更容易被當成例行事項。
假SharePoint頁面怎樣把查看文件變成交出密碼?
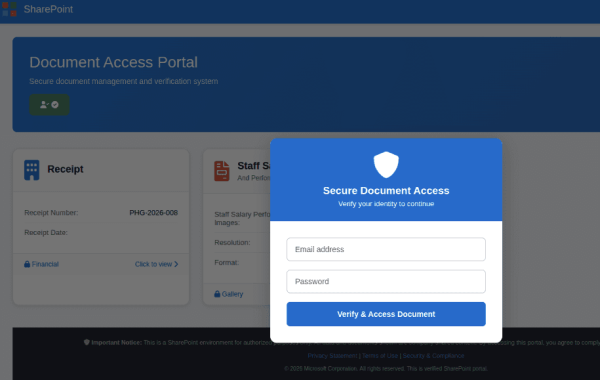
SharePoint是公司常用來存放及分享文件的平台,員工因此可能習慣收到分享通知後登入查看。Netcraft記錄的一個例子,便利用這種操作習慣:電郵聲稱可查看員工薪金、績效獎勵、出勤資料及所得稅試算表,展示假Excel活頁簿,再把收件人帶到外部網站。
該網站仿照SharePoint文件門戶,設有收據及員工薪金與績效內容。收件人選取文件後,才會見到名為 *Secure Document Access* 的提示,要求輸入電郵地址及密碼。
這個過程分兩次降低戒心:先展示看似與工作相關的文件,令收件人相信內容確實存在;再將登入包裝成閱讀文件前的正常權限檢查。輸入後,帳密便可能落入釣魚網站操作者手中,讓對方有機會嘗試登入相關帳戶。
另一個獨立例子以 *September Bonus Payment.pdf* 為誘餌,聲稱獎金文件已分享給收件人,等候查看及確認。電郵的開啟按鈕卻連到Google Cloud Storage上寄存的內容,而非Microsoft或SharePoint服務。頁面用模糊的財務文件作背景,再顯示假的 *Secure Excel Download* 登入提示。
模糊預覽令文件看似只是尚未解鎖;頁面再顯示驗證失敗訊息,模仿公司單一登入系統的錯誤,促使收件人再次輸入帳密。假頁面顯示登入失敗,不代表剛才輸入的密碼沒有被收走。
不想錯過真正加薪通知,應該怎樣查?
不能單憑頁面有Microsoft風格、公司名稱或熟悉的文件版面,就判斷可以登入。Netcraft發現,上述獎金誘餌在多間機構重複出現,使用相同的模糊文件預覽及網址,只改動機構與收件人資料。即使內容寄存在知名雲端服務,也不等於由你的僱主發出。
收到意料之外的薪金或獎金通知,可按以下方式處理:
- 用平日已有的聯絡方式找人事部。 透過既有公司通訊錄、內部對話或已知電話,詢問是否發出該文件,以及應在哪個系統查看。不要只沿用可疑電郵新提供的聯絡方式,否則查詢仍可能回到同一個冒認者手上。
- 從慣用入口開啟公司系統。 使用平日已確認的公司入口或書籤查看通知,避免由陌生電郵按鈕直接進入登入頁。找不到文件時,交由人事部或IT確認正確位置,不必為了試開文件而輸入密碼。
- 在按連結前查看實際目的地。 Microsoft建議留意連結是否指向與發件者無關的第三方網站。在電腦上可把滑鼠停在連結上查看網址;按鈕寫着PDF、Excel或SharePoint,與它實際連到哪裏是兩回事。不熟悉公司的合法登入網址,就把通知交給IT判斷。
掃QR Code的薪酬信同樣應先確認來源。QR Code只是另一種帶你前往網站的方式,並不會令通知本身更可信。
已經按入去,甚至輸入密碼,下一步有甚麼不同?
只收到通知、已開啟頁面與已交出帳密,需要處理的問題不同。收到電郵本身不等於帳戶已被盜;但若已在假頁面輸入密碼,就不能只刪除電郵了事。
| 已做過的動作 | 下一步 |
|---|---|
| 只收到電郵,尚未開啟連結或附件 | 先經已知渠道確認通知,並向公司IT或安全團隊報告可疑電郵。 |
| 已開啟頁面,但未輸入帳密 | 停止在該頁操作,不再為查看文件而提交資料,向IT交代已開啟連結。單憑開過頁面,不能直接判定帳戶已被盜。 |
| 已輸入電郵地址及密碼,包括頁面顯示驗證失敗 | 按Microsoft建議立即更改涉及帳戶的密碼,並通知公司IT管理員。應從已知的正常帳戶入口處理,別返回可疑頁面改密碼。 |
向IT報告時,說清楚自己是只收到電郵、已開頁面,還是已輸入帳密,讓對方按實際情況處理。
Microsoft亦提供郵件舉報方式:在Microsoft Office Outlook中,可於可疑郵件內選擇 *Report message*,再選 *Phishing*。舉報釣魚電郵與更改已外洩的密碼是兩項不同處理;已交出帳密的人,仍須完成改密碼及通知IT。
資料來源