

下載官方AI app就可信?假ChatGPT、Claude安裝包用你電腦執行挖礦!教你辨認下載陷阱
|
知必天
| 30-10-2026 21:35 |
在Google
追蹤《e-zone》
追蹤《e-zone》

搜尋AI桌面工具,找到GitHub下載頁,連安裝程式也有真正的廠商數碼簽署,是否就可以放心執行?Check Point Research於2026年10月27日披露一宗名為Yoba的惡意軟件攻擊:攻擊者把惡意檔案放在合法的OpenAI及Anthropic程式旁邊,借真程式啟動惡意組件。研究觀察到的結果,是電腦被用來挖礦;樣本更會要求使用者以管理員身份執行,讓一次看似普通的安裝操作變成入侵入口。
目錄
假AI下載頁怎樣令人放下戒心?
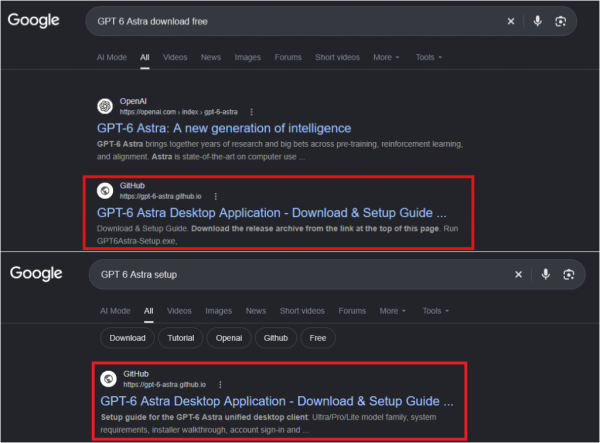
研究展示的Google搜尋結果。
這批假項目以GPT-5.6 Sol、GPT-6 Astra及Claude Opus等名稱招徠,利用GitHub存放項目,再以GitHub Pages製作介紹頁。讀者看到軟件功能介紹後,按下載連結便會取得存放於GitHub Releases的惡意ZIP壓縮檔。
相關項目最早於2026年7月建立,惡意安裝包則在8月底至9月初陸續上載;10月27日是研究公開分析的日期。
研究人員發現,這些項目曾出現在Google搜尋結果的前列,並判斷其網頁內容及下載安排符合搜尋結果投毒手法,即刻意讓惡意頁面在相關搜尋中更容易被看見。使用者主動搜尋AI工具,也可能被引到攻擊者準備的下載頁。
GitHub是真實平台,卻不代表上面的每個項目都由品牌官方發布。這宗攻擊甚至不需要先入侵AI服務,而是借用品牌名稱、熟悉的平台及搜尋排名,誘使用戶自行下載。
簽署是真的,為何執行後仍會中招?
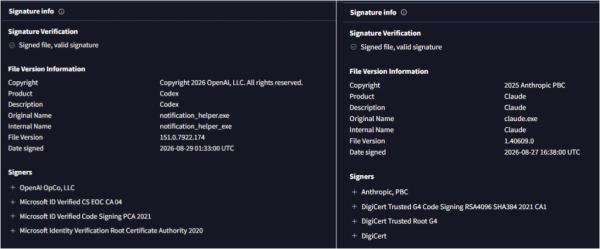
研究展示的OpenAI及Anthropic程式數碼簽署。
數碼簽署用來核對個別程式的簽署者及檔案完整性,但一個檔案有有效簽署,不等於同一個壓縮包內所有檔案都可信。
在這批樣本中,攻擊者放入真正由OpenAI或Anthropic簽署的執行檔,同時在旁邊加入惡意的winmm.dll。DLL是Windows程式運作時可載入的功能組件;使用者啟動合法程式後,程式卻把旁邊的惡意組件一併載入。
這種手法稱為DLL側載(DLL sideloading)。可以把它理解為:啟動的主程式是真的,但它接着使用的配件已被掉包。即使只檢查主程式的簽署,也可能漏掉一起送進電腦的惡意檔案。
因此,本案涉及的是攻擊者重新組合的下載包,不能把真實簽署理解成OpenAI或Anthropic認可整個安裝包。
為何要求管理員權限?關掉安裝程式便沒事?
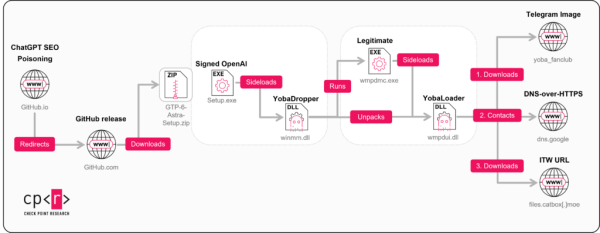
Yoba攻擊鏈示意,從假安裝包載入惡意組件。
研究分析的樣本會檢查自己是否取得管理員權限,即可進行較廣泛系統操作的權限。若沒有,它會顯示「Please run this program as Administrator.」,然後結束,要求使用者以更高權限重新執行。
這一步容易被當成普通安裝故障:程式開不到,使用者便照提示再試。但在本案中,取得管理員權限是惡意程式繼續部署的必要條件。只搜尋或下載檔案,不等於已完成這條感染流程;也不應為了令來歷不明的安裝包順利執行而提升權限。
通過檢查後,惡意程式會把另一階段的組件放進電腦,再建立排程工作,讓它在開機後約3分鐘重新啟動。排程的作者欄填上Microsoft Corporation,描述則扮成Windows Media Player的裝置資料收集工作。
這表示,最初的安裝視窗消失後,惡意組件仍可能留在系統內,並在下次開機再運作。只關閉視窗或刪除原本下載的ZIP檔,不能撤銷已建立的排程及其他檔案。
電腦沒有明顯變慢,就代表安全?
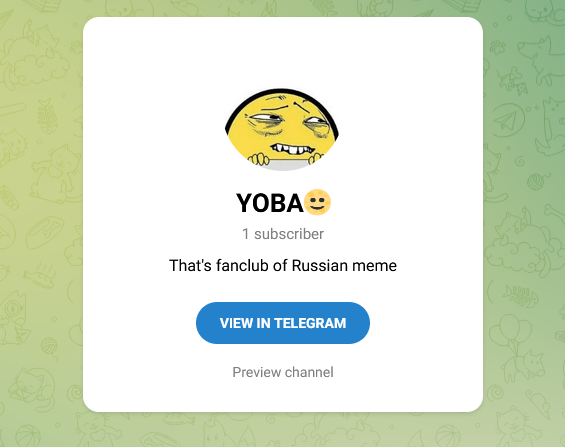
研究展示的Telegram頻道,惡意程式利用頭像資料取得後續指示。
Check Point在這次攻擊中觀察到XMRig挖礦程式,即利用電腦運算資源進行加密貨幣挖礦的軟件。樣本會留意使用者有否操作電腦,在使用者活動時暫停挖礦,待閒置約4分鐘後恢復。因此,坐在電腦前沒有明顯感到變慢,也不能單憑這點排除它正在背景運作。
負責下載後續程式的YobaLoader,亦會利用Telegram頻道頭像內的資料產生聯絡網域,再經網絡服務取得下載指示。攻擊者更換頭像,便可改變產生的網域,令只封鎖一個地址的做法較難截斷整條流程。這些是惡意程式在感染後自行進行的動作,不需要使用者加入Telegram群組。
研究實際觀察到的是挖礦,但YobaLoader也能下載及執行其他Windows程式或指令碼。這項能力不等於已證實有人被偷取密碼,卻會影響清理方式:即使移除了挖礦程式,仍要處理負責下載它的組件及自動啟動安排。
未安裝與已執行,下一步有何不同?
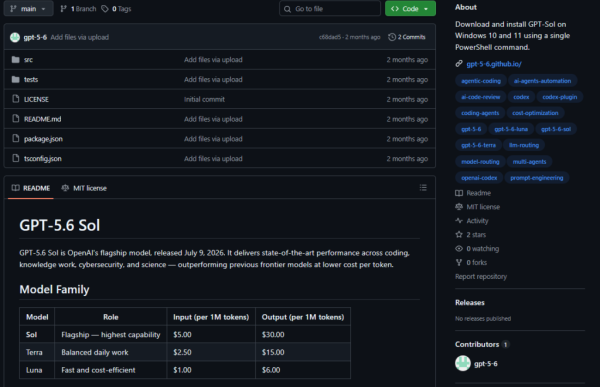
研究展示的假AI工具GitHub項目。
下載前,應從廠商自行控制的網站或公司核准的軟件渠道開始,再沿其下載指示取得程式。這樣核對的是誰提供整個安裝包,而非只看搜尋排名、GitHub網址或其中一個檔案的簽署。公司電腦則應使用獲批准的安裝渠道,避免自行找替代下載包。
若已接觸可疑檔案,可按自己做過的動作處理:
| 已做過的動作 | 下一步 |
|---|---|
| 只看過網頁,或下載了ZIP但未執行 | 不要開啟包內程式,移除可疑下載,重新從廠商控制的渠道取得軟件。 |
| 已執行,畫面要求以管理員身份重試 | 不要照提示提升權限;停止使用該安裝包,安排保安檢查。本案樣本需要管理員權限才繼續部署,但不能把一個提示當成整包檔案安全的證明。 |
| 已以管理員身份執行,或不確定曾批准甚麼 | 私人電腦應停止使用可疑程式,使用可靠保安工具檢查,必要時尋求技術支援;公司電腦應交由IT處理,並提供下載網址、檔名及執行時間。 |
| 已偵測到Yoba或相關挖礦程式 | 按完整入侵事件處理,檢查下載組件、自動啟動排程及其他後續程式,不能只刪除XMRig便當作完成清理。 |
Check Point亦建議企業限制未獲授權的軟件及不必要的管理員權限,並檢查程式啟動後載入了甚麼、是否出現異常連線。對這類混合真假檔案的安裝包,只看最初的Setup.exe,容易漏掉之後才開始運作的部分。
資料來源