

網店畀錢就放心?黑客做假網頁信用卡資料恐外洩!教你辨認假結帳頁
|
知必天
| 01-11-2026 09:03 |
在Google
追蹤《e-zone》
追蹤《e-zone》

在真正網店揀好貨品,按下結帳,下一頁連購物車內的商品都顯示正確,未必代表可以放心輸入信用卡資料。電競椅及模擬賽車設備品牌GT Omega於2026年10月20日公布,部分訪客曾由旗下網站被轉往假結帳頁,對方藉此索取個人及信用卡資料。即使顧客後來成功落單、收到真正的訂單確認電郵,較早在假頁輸入的資料仍可能已交到攻擊者手上。
目錄
- 哪段時間購物的顧客要留意?
- 沒有按可疑短訊連結,為何仍會去到假頁?
- 收到訂單確認電郵,是否代表信用卡安全?
- 付款前,除了購物車還要看甚麼?
- 已經輸入信用卡資料,下一步怎樣做?
- 網店移除問題後,還需要換卡嗎?
哪段時間購物的顧客要留意?
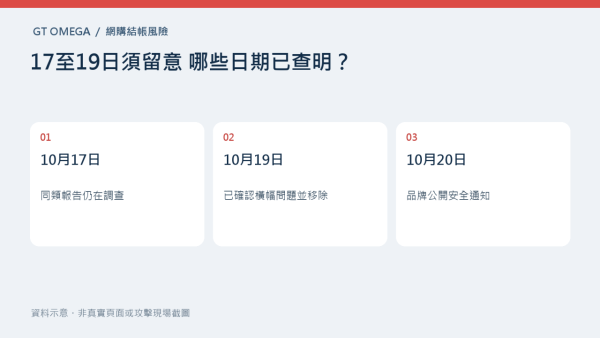
GT Omega的安全通知涵蓋2026年10月17日至19日,涉及英國、美國及歐洲網站:gtomega.co.uk、gtomega.com及gtomega.eu。
據品牌交代,部分訪客按下網站的結帳按鈕後,被帶到一個不屬於上述網站的陌生網址。假頁模仿真正結帳頁的外觀,亦會顯示訪客購物車內的商品,再要求填寫個人及信用卡資料。由於貨品跟剛才選購的一樣,顧客容易把它當成正常付款流程,忽略網址已經改變。
已確認的第三方系統問題始於10月19日早上,並於當日英國時間上午10時40分前從GT Omega網站移除。不過,品牌亦收到10月17日出現同類情況的報告,當時仍與Shopify及其他軟件供應商調查原因,因此把提醒範圍擴至17日至19日。
沒有按可疑短訊連結,為何仍會去到假頁?
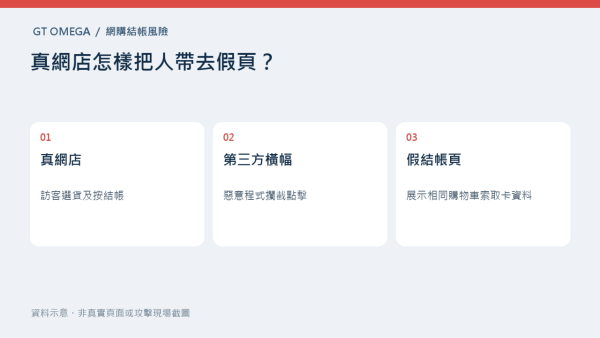
今次已確認的入口,是網店使用的第三方Cookie同意橫幅,即網站詢問訪客是否接受Cookie的提示。
GT Omega表示,供應商系統的安全漏洞讓攻擊者能修改橫幅,並加入隱藏程式碼。當訪客按下結帳按鈕,這段程式碼便攔截點擊,把原本應前往真正結帳頁的訪客轉到假頁。換言之,顧客可以一直在真網店瀏覽,到準備付款時才被帶離網站,毋須先點擊釣魚短訊。
事件主要影響尚未回應Cookie橫幅的訪客,例如首次到訪,或使用私人瀏覽視窗的人。私人瀏覽並不能防止網站內的惡意轉址;在這次事件中,這類訪客反而可能遇上有問題的橫幅。
品牌稱,旗下系統、顧客帳戶及訂單紀錄未被入侵,真正結帳頁亦未被修改或存取。但若顧客已在假頁填寫資料,資料仍可能被攻擊者取得,不需要先攻入顧客帳戶。
收到訂單確認電郵,是否代表信用卡安全?
真正訂單成立,與之前有沒有向假頁交出資料,是兩件事。
GT Omega表示,每張真正訂單都會有附訂單編號的確認電郵。在真正結帳頁完成的訂單及付款亦照常處理。但若顧客曾先在另一個頁面輸入信用卡資料,再回到真網站成功付款,後來收到的確認電郵不會撤回之前交出的資料。
品牌列出的可疑跡象包括:當時見到陌生結帳頁、頁面一直載入、瀏覽器出現安全警告,或輸入信用卡資料後沒有收到訂單確認電郵。這些情況值得查詢,但處理時更要回想:自己曾在哪個頁面輸入卡資料,而不只是最後有沒有買到貨。
如需核對訂單,可自行開啟GT Omega官方網站,經安全通知頁的Contact us聯絡客服,請對方查核訂單;訊息內不要附上信用卡資料。
付款前,除了購物車還要看甚麼?
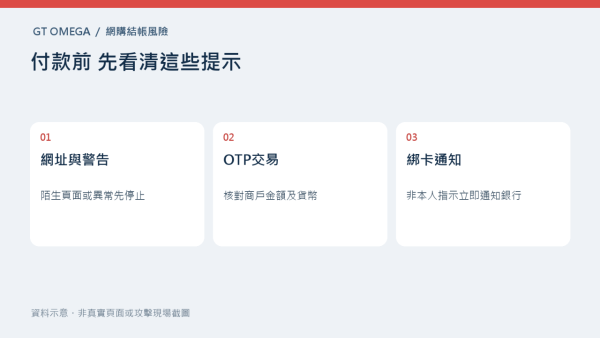
購物車內容及品牌外觀都可以被假頁模仿。按下結帳後,應先看網址有沒有變成陌生地址;若同時遇到載入異常或瀏覽器警告,先停止輸入資料,經商戶官方網站查詢,不要反覆在可疑頁面重試付款。
香港金管局的一般信用卡防騙建議亦提醒,輸入一次性密碼(OTP)前,須逐項核對銀行短訊中的交易類別、商戶名稱、金額及貨幣。OTP是用來確認相關操作的密碼,不能只因手機跳出自動填寫提示,就直接提交。若短訊所列交易與自己打算付款的內容不符,便不應繼續。
另外,要留意銀行發出的Apple Pay或Google Pay綁卡通知。這類通知代表信用卡被加入流動付款服務,與一般網購付款不同。金管局提醒,若不是自己作出的綁卡指示,應立即通知發卡銀行;成功綁卡後,後續交易可能毋須再輸入一次性密碼。
已經輸入信用卡資料,下一步怎樣做?
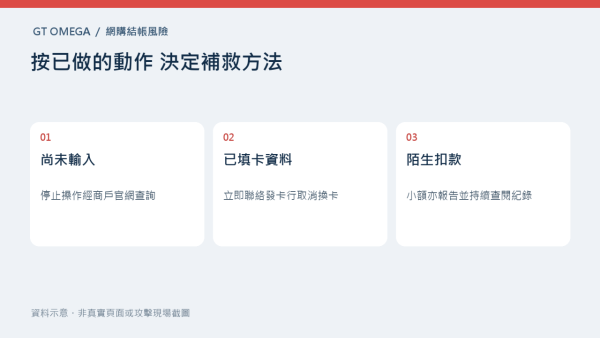
不同情況需要不同處理,不能只靠關閉網頁或等候商戶回覆。
| 當時做過甚麼 | 應採取的行動 |
|---|---|
| 只見到可疑頁面,尚未輸入資料 | 停止在該頁操作,經GT Omega官方網站聯絡客服查詢。單憑跳到假頁,不等於信用卡資料已被交出。 |
| 已在可疑頁面輸入信用卡資料 | 按GT Omega建議,立即聯絡銀行或發卡機構,要求取消及更換信用卡。金管局亦建議,懷疑卡資料被盜時立即通知發卡銀行及警方。 |
| 之後已成功落單並收到確認電郵 | 若較早曾在可疑頁面輸入卡資料,仍須採取上述措施,不要因有真正訂單而擱置處理。 |
| 發現陌生扣款或非本人發出的綁卡通知 | 立即通知發卡銀行;可疑交易即使金額很小,也應報告。 |
GT Omega亦提醒,受影響顧客應在往後數星期檢查交易紀錄,留意不認得的付款,包括小額扣款。
交出資料後,還要提防有人再以事件退款為由聯絡。GT Omega表示,不會透過電郵、電話、短訊或社交媒體索取信用卡資料、密碼或要求付款;若有人聲稱安排退款,卻要求提供這些資料,應忽略該訊息。
網店移除問題後,還需要換卡嗎?
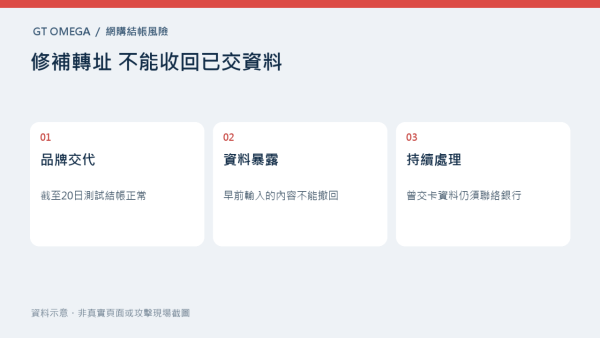
GT Omega在10月20日更新的通知中表示,已停用三個網站的相關Cookie橫幅;供應商亦已修補漏洞、移除惡意程式碼,並限制橫幅只能由商戶登入帳戶修改,禁止橫幅再執行程式碼。品牌稱,自19日起多次測試結帳流程均正常,截至該次更新未再收到同類報告。
按品牌截至10月20日的交代,相關惡意轉址已移除,測試結帳正常,亦未再收到同類報告;這些處理仍不能收回顧客早前在假頁輸入的資料。曾在可疑頁面交出卡資料的人,仍應依照商戶建議聯絡發卡機構取消及換卡,毋須等到出現陌生扣款才處理。
資料來源