

Android換手機轉資料安全?7大品牌搬資料工具有漏洞 附近黑客或可截取私人資料!教你搬資料前如何檢查
|
知必天
| 31-10-2026 11:29 |
在Google
追蹤《e-zone》
追蹤《e-zone》

新手機開箱後,掃描畫面的QR Code,便可將舊機相片、聯絡人及App搬過去。不經雲端、兩部手機直接傳送,看來很安心,但無線連線的保護若有漏洞,附近攻擊者仍可能截取資料,部分情況更可在搬機途中改動App,令惡意程式隨之進入新機。
目錄
奧地利格拉茨科技大學(TU Graz)於2026年10月15日公布研究介紹,指出團隊在7大Android品牌的搬機工具中發現安全漏洞。研究針對有漏洞的舊版本;大學表示,7間廠商均已推出安全更新。準備換機的用戶,要檢查的不只是新手機,還包括即將退役的舊機。
哪些搬機工具曾有漏洞?相片以外還會傳送甚麼?
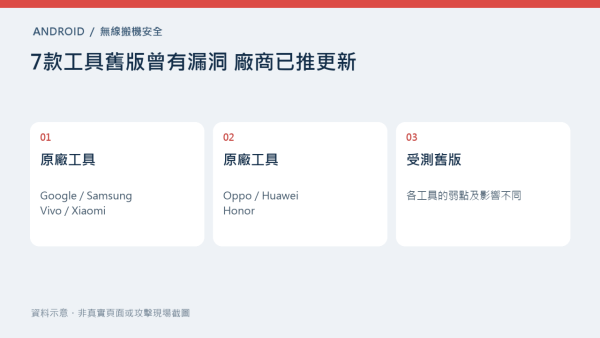
TU Graz與奧地利資訊安全機構A-SIT的研究《Clone2Pwn》,檢視了Google Android Switch、Samsung Smart Switch、Vivo EasyShare、Xiaomi Mi Mover、Oppo Clone Phone、Huawei Phone Clone及Honor Device Clone。
團隊在7款工具的受測版本中,均找到可從附近發動的無線攻擊,但各工具的弱點不同:部分可被截取傳輸,部分可讓攻擊者介入兩機之間,讀取甚至改動資料。不能將其中一款工具的所有攻擊結果,套用到其餘6款。
搬機涉及的資料亦不止相簿。工具會按品牌、搬機方式及支援項目,傳送短訊、通話紀錄、聯絡人、文件,以及已儲存的Wi-Fi登入資料。部分搬機流程還包括健康資料及App內部資料,後者可能含有密碼或用來維持登入狀態的憑證。
同品牌手機之間的搬機,往往能轉移更多系統及App資料。這讓新機較容易延續舊機的使用狀態,但傳輸一旦被讀取,外洩範圍也可能超出用戶原先以為的相片和電話簿。
沒有連公共Wi-Fi,附近的人怎樣偷看?
無線搬機通常由兩部手機建立直接Wi-Fi連線,毋須經店舖路由器或雲端伺服器。沒有使用公共Wi-Fi,不代表資料沒有透過無線電傳送。
正常搬機會先配對,再由舊機整理資料、傳送至新機,最後在新機還原。研究中的附近攻擊者,主要針對配對及傳輸兩個階段:
- 截取後解讀資料:部分受測工具建立的無線連線,密碼保護較弱,而傳送內容又缺乏另一層有效加密。攻擊者收集無線訊號後,便可能解開其中的資料。
- 插在兩部手機之間:這類稱為中間人攻擊,即由攻擊者充當兩機之間的轉送站。若工具辨認對方裝置或保護傳送內容的方式有缺陷,兩機仍可繼續搬資料,攻擊者卻有機會在途中讀取或修改內容。
以受測舊版Samsung Smart Switch為例,研究人員利用配對識別的弱點,介入兩機通訊,再轉送雙方的驗證訊息。用戶即使掃描了新機顯示的QR Code,仍未能阻止這種攻擊。問題出在工具如何把配對驗證與之後的資料傳送連繫起來,並非用戶掃了陌生人的二維碼。
這類附近攻擊須在手機的Wi-Fi訊號範圍內,並利用相應漏洞,並非隔壁有人便必然中招。論文提到的室內20至45米,是典型Wi-Fi傳播距離估計,不能當成每款工具固定的攻擊半徑。研究特別指出,經常替客人搬機的電訊及電子產品店,可能因搬機次數密集而成為目標。
搬機成功就代表安全?改用USB線是否足夠?
畫面顯示完成,只代表資料搬遷流程完成,不能單憑這點排除傳輸曾被讀取。研究中的攻擊可以在不出現明顯錯誤或警告的情況下進行。
部分工具的風險更涉及App本身。APK是Android用來安裝App的檔案;若搬機工具未能有效檢查檔案有否被改動,攻擊者便可能在傳輸途中替換內容。研究人員在舊版Smart Switch的示範中,便成功透過修改搬運中的App安裝檔,讓程式碼在新機的相關App內執行。這是特定漏洞條件下的研究結果,不代表所有搬機工具都能以同一方法植入惡意程式。
若工具支援USB有線搬機,可避開研究所述、從附近攔截無線傳輸的攻擊。不過,有線亦不等於可以略過更新。
研究另發現,部分舊版工具在整理或暫存搬機資料時存在弱點,讓已在舊機運行的惡意App有機會讀取或改動資料。這與附近有人偷聽Wi-Fi是不同情況:攻擊者已先在舊機上有可執行的程式。受測Smart Switch的部分暫存資料問題,同時涉及有線及無線搬機,因此只換一條線未能處理全部風險。
準備搬機或已搬完,下一步應怎樣做?
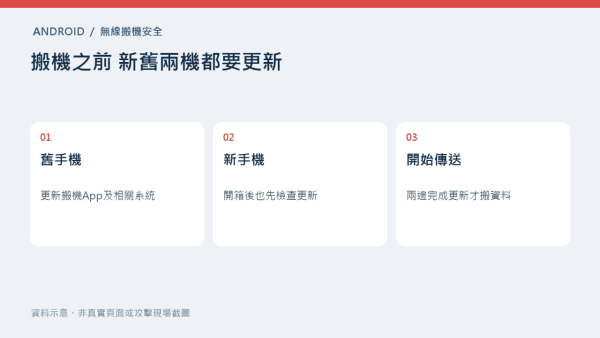
TU Graz在10月15日的公布中表示,7間廠商均已針對通報漏洞推出安全更新,並提醒用戶在搬機前,確保新舊兩部手機都安裝最新搬機App及相關更新;部分修補需要更新整個作業系統。
實際準備時,可按以下次序處理:
- 先確認會使用哪款搬機工具。按上文的品牌及App名稱,檢查兩部手機所用的工具,避免只更新平日常用的App,漏掉預載搬機程式。
- 兩部手機都完成搬機App及相關系統更新。舊機負責整理和送出資料,新機負責接收和還原,不能只更新其中一端。新機剛拆盒,也應先檢查更新。
- 完成更新後才開始傳送。若交由店員協助,可在開始前提出先完成兩機更新;若選用支援的USB搬機方式,亦保留這項準備。
如果已用舊版本搬過機,並不等於已被入侵。是否遭截取,還取決於當時的版本、搬機方式及有沒有攻擊者利用漏洞。之後仍應安裝相關更新,但更新不能收回已經外洩的資料,也不能單靠更新便認定已移除可能被植入的惡意程式。
對尚未搬機的用戶而言,最有用的時機就是開始傳輸之前:先讓兩部手機完成修補,才把舊機的私人資料交給搬機工具處理。
資料來源