全球網站連環爆黑客入侵!MUJI已中招!可能外洩你的個人資料!專家教你3步避險!
|
知必天
| 01-11-2026 07:41 |
在Google
追蹤《e-zone》
追蹤《e-zone》

2026 年 10 月接連出現大型資安事故及嚴重漏洞披露,部分海外報道將這段時期稱為「Black October」。黑客可以盜用帳戶權限,也可以從服務商的系統入手;AI 更讓部分攻擊流程加快。國泰涉及第三方預訂資料;Binance 涉及未經授權的資產交易;日本 MUJI 則披露官方 App 的顧客資料可能外洩。
Table of Contents
國泰:5.3 萬宗預訂受影響
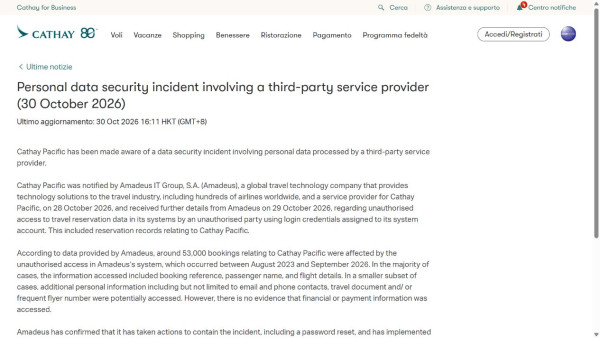
國泰於 2026 年 10 月 30 日表示,旅遊科技供應商 Amadeus 的系統遭未獲授權人士使用帳戶登入,涉及約 53,000 宗國泰預訂。大部分被存取資料包括預訂編號、姓名及航班;較少部分另可能涉及聯絡方法、旅遊證件或常客號碼。
公告指相關未授權存取發生於 2023 年 8 月至 2026 年 9 月,未有證據顯示財務或付款資料被存取;國泰自身系統及營運亦未受影響。這不等於每位乘客都外洩了護照資料,53,000 宗預訂也不能直接當作 53,000 人。
對旅客而言,應提防的情境是:騙徒拿真資料來包裝假要求,例如聲稱要補交費用才能保留機位。國泰公告表示,Amadeus 當時未發現受影響資料遭濫用的證據。查詢時自行開啟官方 App 或網站,勿從來訊連結登入。
Binance:影響金額約 63 億美元
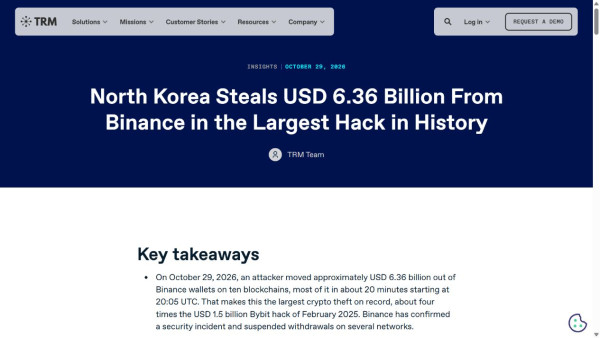
Binance 的 10 月 30 日公告把事件估計總影響列為約 63 億美元。公司初步指,一名 DevOps 工程師的電腦可能遭入侵,繼而讓攻擊者進入系統並提交未經授權的提款交易;當時表示未發現錢包私鑰外洩證據,並承諾承擔損失。調查及損失處理仍須以公司後續公布為準。
區塊鏈分析公司 TRM Labs 將攻擊歸因於北韓 TraderTraitor。安全公司的歸因判斷,與調查機關最終確認是不同層次。
普通用戶最需要記住:自己沒有交出密碼,仍可能受平台事故影響。其後收到「協助追回資產」訊息,也不要向陌生人交出登入驗證碼、錢包助記詞,或按指示轉帳驗證。服務是否恢復、如何處理受影響資產,應以平台當時的官方公告為準。
MUJI App 最多約 2,726 萬筆紀錄可能外洩 退會資料也包括在內
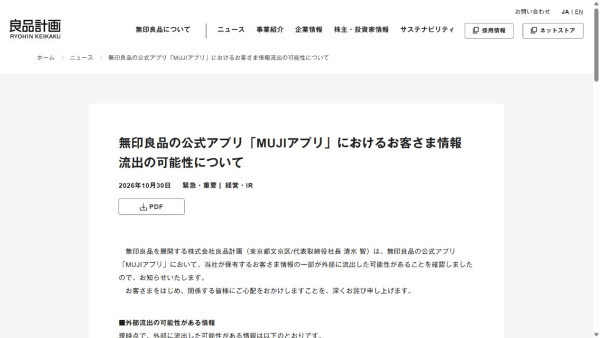
日本良品計畫於 2026 年 10 月 30 日公布,官方 MUJI App 遭未獲授權存取,最多約 2,726 萬筆顧客紀錄可能外洩,包括已退會用戶的資料。涉及電郵地址、出生日期及性別,不包括信用卡資料、姓名、地址或電話;這是可能受影響的紀錄上限,不是已確認外洩的人數。
沒有信用卡資料外洩,也不代表可以忽略:公司提醒,相關資料日後可能被用來發送冒認郵件。曾用日本會員服務的人,收到聲稱要「處理外洩」或「重新驗證會員」的通知時,應自行開啟官方渠道查詢,不要從可疑郵件連結登入或填寫個人資料。網店仍能正常使用,也不能用來判斷資料是否安全。
AI 究竟改變了甚麼?Microsoft 與 Wiz 的說法有兩面
Microsoft 於 10 月 21 日披露,Storm-0940 使用 AI 工具 ARTEX 加快攻擊,部分個案由開始鎖定目標至取得雲端高權限,少於三小時。攻擊也涉及濫用原先已獲准連接客戶環境的應用程式。
簡單說,AI 像替黑客加添自動助手,可以更快找入口、測試及接續操作;但這不代表任何網站都能瞬間被攻破。Microsoft 亦明言,觀察到可疑登入,不一定表示客戶資料已被存取或偷走。
另一邊,Wiz 等研究人員也利用 AI 找出 PHP 網站底層程式的嚴重漏洞。Wiz 後續分析指出,實際利用仍受部署環境限制;其自身監測未見完整利用成功,但已引述其他研究者蜜罐中的成功證據。有漏洞、有人嘗試攻擊、真實用戶資料被盜,是三件事。網站營運者仍須修補,不能因攻擊有難度便忽略。

下一批應留意甚麼?按攻擊條件推算的四類服務
Microsoft 的研究顯示,已獲授權的第三方應用程式可以成為攻擊入口;Norton 則提醒用戶檢查連接帳戶的應用程式及 AI 工具。按這些機制,值得留意以下四類服務。這是風險情境分析,並非已確認的下一批受害網站名單;判斷重點是它們能接觸多少資料、資產及其他帳戶。
| 值得留意的服務類型 | 為何值得關注 | 香港用戶應提防的要求 |
| 航空、酒店及旅遊預訂供應鏈 | 預訂資料可能跨公司處理,真實行程可被用來增加訊息可信度 | 「訂單取消」「補款保留機位」連結 |
| 網購、會員及配送服務 | 聯絡資料與訂單集中,物流中斷亦會影響收貨 | 「重派包裹」「退款」要求重新付款 |
| 公司電郵、雲端備份及 IT 外判服務 | 一個已獲授權的連接,可能接觸多個組織環境 | 不明 App 要求讀取郵件、檔案或擴大權限 |
| AI 外掛、代理工具及 API 服務 | 工具可能持有其他服務的鑰匙或操作權限 | 要求提供 API key、連接整個郵箱,或代為付款 |
服務類型本身不代表一定中招;是否保存大量個人資料、持有其他帳戶的權限,以及有否及時修補,才是判斷風險的重要條件。
今天先做三件事:守住郵箱、撤走多餘權限、直接查證
1. 先保護主要電郵帳戶。Norton 建議優先處理主郵箱,因為它常接收其他帳戶的重設密碼連結;避免重用密碼,並啟用服務提供的 Passkey 或雙重認證。Passkey 可理解為只對正確網站使用的數碼鑰匙,英國 NCSC 指它能抵抗常見釣魚方式,但不等於能阻止平台自身遭入侵。
2. 檢查「已連接的應用程式」。撤銷不認識或已不用的連接;AI 工具只給工作所需權限。更改密碼與撤銷第三方授權是不同操作,不能假設改密碼就已處理所有連接。
3. 收到事故、退款或補款通知,自己開官方渠道查。HKCERT 曾提醒香港旅客,騙徒可冒充旅遊平台,甚至利用 WhatsApp 裝置連結方式接管帳戶。不要按陌生頁面指示掃描連結裝置 QR code。
下次有人準確說出你的訂單或航班,先停一下:資料是真的,付款或登入要求仍可以是假的。