

用家快查!ASUS Router 現高危漏洞官方急發更新 即睇受影響韌體及更新方法
|
Simon Chan
| 05-10-2026 11:28 |
在Google
追蹤《e-zone》
追蹤《e-zone》

在路由器匯入VPN設定檔,方便全屋裝置使用同一條連線,原來也可能成為攻擊入口。ASUS修正兩項路由器漏洞,其中一項可透過特製VPN客戶端設定檔執行任意指令,廠方評為CVSS 4.0最高9.4分;另一項則可利用殘留除錯程式碼開啟Telnet,進一步以root權限執行指令。
兩者均須先取得有效登入權限,不代表所有ASUS路由器已遭入侵,也不是手機或電腦上的VPN App集體出問題。不過,用家仍應盡快核對型號及韌體,尤其曾匯入不明VPN檔案或開啟遠端管理的家庭。以下ezone.hk整理受影響範圍、更新方法及臨時防護措施。
ASUS路由器漏洞懶人包
VPN設定檔點解可以觸發指令?
CVE-2026-14157涉及ASUS路由器網頁管理介面處理特製檔案的方式。NIST國家漏洞資料庫列明,已通過登入驗證的遠端用戶,可透過上載特製檔案執行任意指令。
據Tom’s Hardware引述ASUS公告,問題出現在VPN客戶端設定檔:檔案內的特製內容可能被錯誤當成格式控制指令,而不是普通資料處理。ASUS將漏洞評為CVSS 4.0的9.4分,屬Critical級別。
一般用家亦要留意「檔案來源」。即使沒有其他人登入路由器,管理員若被誘導匯入不明設定檔,也可能把危險內容帶入管理介面。因此,不宜將「需要先登入」理解成完全不用擔心。
另一漏洞可啟用Telnet 取得更高權限
另一項CVE-2026-13313涉及仍然啟用的除錯程式碼。NIST記錄指出,已通過登入驗證的攻擊者可利用特製HTTP請求繞過安全機制,開啟Telnet服務,並以root權限執行任意指令,可能影響連接路由器的其他裝置。
ASUS將此漏洞評為CVSS 4.0的8.9分,屬High級別。它不是「只要插上網線就自動中招」,但一旦管理權限失守,後續影響便不只限於修改Wi-Fi名稱或密碼。
亦不能單靠畫面顯示「Telnet關閉」就當漏洞已修復。更新韌體才是修補問題的方法,停用不必要服務只能作額外防護。
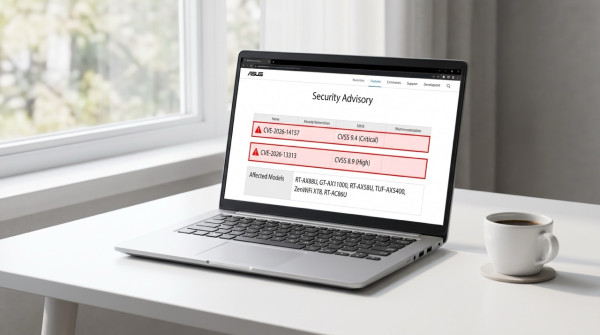
受影響韌體系列一覽 不是完整型號名單
| 漏洞編號 | 問題 | ASUS評分 | 公告涉及韌體系列 |
|---|---|---|---|
| CVE-2026-14157 | 特製VPN客戶端設定檔可觸發任意指令執行 | CVSS 4.0:9.4,Critical | 3.0.0.6_102 |
| CVE-2026-13313 | 特製HTTP請求可啟用Telnet,並以root權限執行指令 | CVSS 4.0:8.9,High | 3.0.0.4_386、3.0.0.4_388、3.0.0.6_102 |
上述分數是廠方評級。NVD目前的相關記錄仍標示等待補充分析,兩項漏洞均於2026年10月1日公開。
韌體系列亦不等於某一款產品,或同系列所有版本都尚未修復。用家應記錄完整版本號,再查看自己型號的官方更新說明;修正韌體可能仍沿用相同系列名稱,不能只比較前半段數字。
ASUS用家更新前後要做甚麼?
- 從可信裝置登入路由器,記錄完整型號及目前韌體版本。
- 前往ASUS官方支援頁,搜尋完全相同型號,查看韌體下載及修正說明。
- 按廠方指示進行更新,期間保持供電,避免自行斷電。
- 更新完成後,重新登入確認完整版本號,並檢查VPN、Telnet及遠端管理設定。
- 將管理員密碼改為獨有、難猜的密碼;不要與Wi-Fi或其他帳戶共用。
ASUS相關建議包括使用至少10個字元、混合大寫字母、數字及符號的管理員密碼。密碼長度只是其中一環,避免重用及保護登入資料同樣重要。
如果官方頁面沒有清楚列出修正版本,應向ASUS支援查詢,不要自行套用另一款路由器的韌體,也不要從陌生下載網站取得檔案。
暫時未更新,先收緊哪些設定?
完成修補前,ASUS建議只匯入可信來源的VPN客戶端設定檔,並避免在本地網絡裝置執行不可信的腳本、工具或指令。聲稱可以「一鍵加速」「免費解鎖地區」的檔案,也不應未核實便交給路由器執行。
- 暫停匯入來源不明、被人修改或無法核實的VPN設定檔。
- 沒有需要時,關閉從互聯網存取路由器管理介面的功能。
- 停用不必要的Telnet及其他遠端管理服務。
- 檢查管理員密碼有沒有重用、外洩或交給不可信的人。
這些措施不是韌體更新的替代品。亦不要將VPN客戶端、VPN伺服器、DDNS及Port Forwarding全部當成同一功能;如果工作或家中NAS需要相關設定,應先理解用途,再收窄不必要的外部存取。
懷疑已被入侵 唔好只更新就當無事
如曾匯入不明VPN檔案,或發現DNS、遠端管理及轉發規則被無故更改,應進一步檢查。但陌生裝置名稱或一次斷線,本身不能證明路由器已被入侵。
| 檢查位置 | 需要留意的情況 |
|---|---|
| DNS設定 | 出現自己沒有設定、亦不認識的伺服器 |
| VPN客戶端 | 多了不明設定檔、連線目的地或帳戶 |
| 遠端管理及Telnet | 原本關閉的功能被開啟 |
| Port Forwarding及DMZ | 新增無法解釋的外部連入規則 |
| 管理紀錄 | 可用紀錄中有不認識的登入或設定改動 |
有合理懷疑時,可先隔離互聯網連線,記錄異常及保留有用日誌,再聯絡ASUS支援或資安人員。公司網絡應先通知IT團隊,不要自行重設而令調查紀錄消失。
韌體更新不能保證移除所有既有入侵痕跡。如果需要重新設定,應按廠方或專業建議處理,亦不宜不經檢查便還原整份可疑舊備份。
點評:路由器也要更新
今次問題針對路由器管理介面及設定檔處理,不是手機VPN App,也不是任何陌生人都能直接從互聯網接管ASUS路由器。但兩项漏洞一旦被利用,可讓已登入的攻擊者執行指令。
最直接的做法,是核對完整型號及韌體、安裝官方修正、保護管理員登入,並只匯入可信檔案。對家庭網絡而言,路由器不是買回來設定一次就永遠不用理;安全更新應與手機、電腦一樣,納入日常檢查。
Source:ASUS Security Advisory、NIST NVD:CVE-2026-14157、NIST NVD:CVE-2026-13313、Tom’s Hardware、ezone.hk