

高仿Amazon假網址肉眼極難分辨!誤觸恐洩重要個資 即睇3招最佳防護策略
|
Fung Chun Man
| 16-10-2026 13:10 |
在Google
追蹤《e-zone》
追蹤《e-zone》

網絡近日出現採用「同形文字攻擊」的新型偽冒網站,黑客利用外觀與英文字母極為相似的西里爾字母替換知名電商「Amazon」網址,肉眼極難分辨。專家指目測核對網址策略已失效,建議用戶手動輸入網址或使用書籤前往官方網站。
即刻【按此】,用 App 睇更多產品開箱影片
眼見未為真!黑客製極高仿 Amazon 假網址 肉眼難辨同形文字攻擊
近日網絡出現極度精密的新型偽冒網站詐騙手法。黑客利用外觀與標準英文字母幾乎完全相同的特殊字符,替換知名網站的網址(URL)。此類偽冒連結在視覺上達到幾近亂真的程度,即使用者提高警覺,亦極難單憑肉眼分辨。資安專家指出,過去常規宣導的「點擊前仔細核對網址」防護策略在新型攻擊形態下已面臨失效風險,防範詐騙的基本原則應全面轉向「直接避免點擊任何未經確認的連結」。
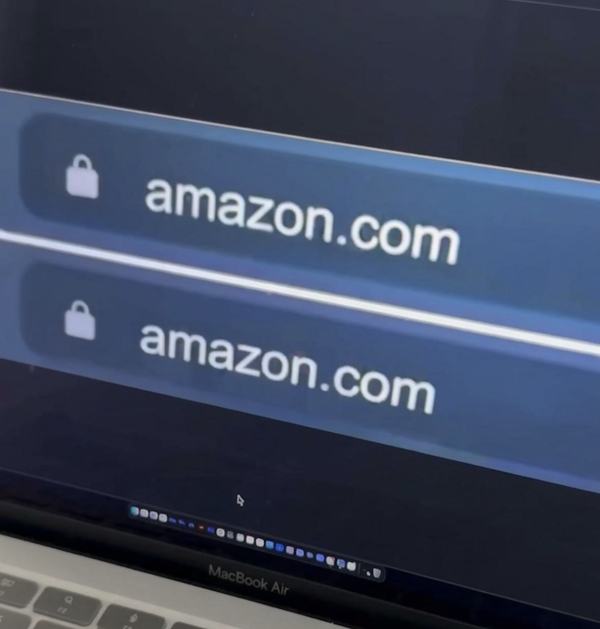
西里爾字母混淆網址 知名電商平台Amazon成目標
在最新曝光的釣魚案例中,黑客鎖定知名電子商務平台「Amazon」,註冊與官方網址極為相似的偽冒域名。
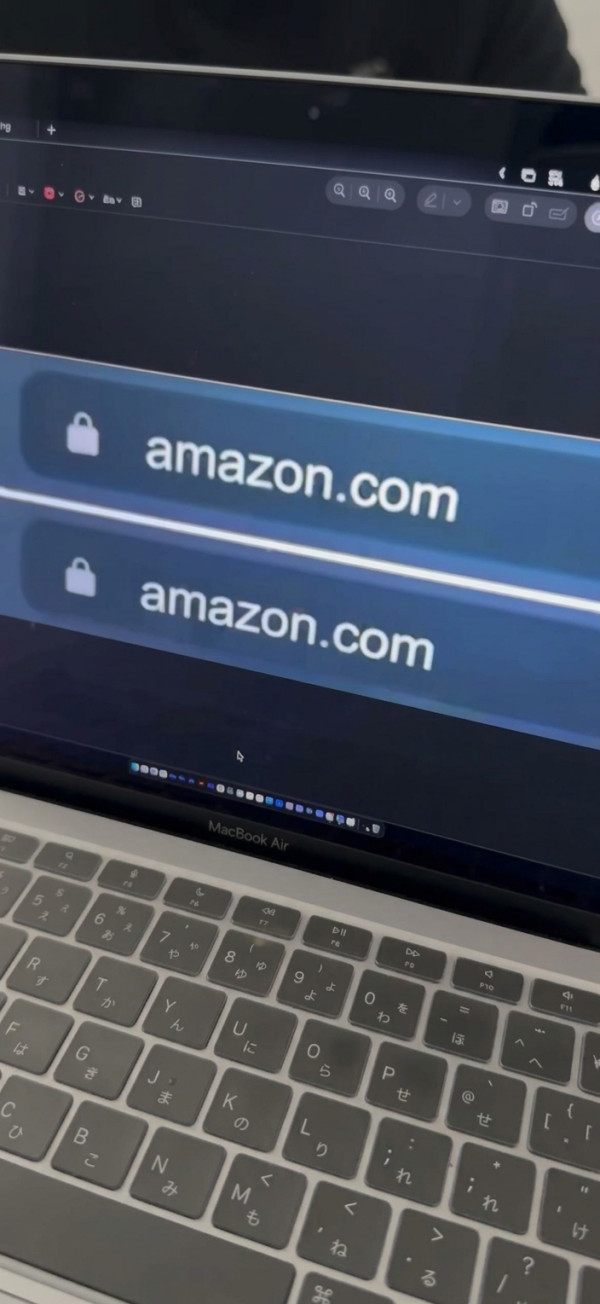
以肉眼檢視兩者網址時,字形上看似完全一致:
偽冒網址:
amazon.com官方網址:
amazon.com
然而,偽冒網址中的第二個字母「a」,實質上使用了外觀完全相同的西里爾字母(Cyrillic),而非標準英文的拉丁字母「a」。這種利用國際化域名(IDN)混淆字符的手法被稱為「同形文字攻擊」(Homograph Attack),能輕易避開一般用戶的警覺與審查。
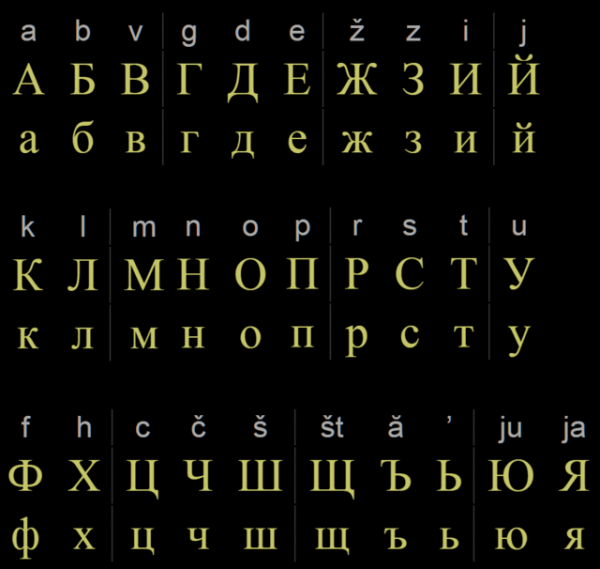
傳統目測核對防線失效 專家提倡防護應對策略
由於此類偽冒技術高度逼真,傳統透過目測核對字母排列的防護策略已不足以保障資訊安全。為進一步最佳化個人的資安防護意識,ezone 提出以下應對建議:
1. 切勿直接點擊未知連結
使用者切勿直接點擊即時通訊軟體、不明電郵或社群訊息中的超連結。
2. 手動輸入官方網址或使用書籤
若需要登入電商平台、網上銀行或關鍵服務,應手動輸入官方網址,或透過瀏覽器既有的書籤前往。
Source: ezone.hk、X用戶@ZeppelinLed5
【相關報道】
【相關話題】SMS釣魚詐騙撳連結輸身家!港婦墮「取消訂閱」短訊陷阱慘失35萬 防禦10法長者要知
近期本港釣魚短訊(SMS)騙案手法層出不窮,騙徒利用市民擔心被無故扣款的心理,設下「取消訂閱」陷阱。牛頭角下邨早前發生一宗慘痛個案,一名六旬婦人因誤信假冒網上影片平台的收費短訊,按指示點擊連結「取消服務」,結果銀行戶口內逾 35 萬港元畢生積蓄遭全數轉走。

Source: ezone.hk