

舊Router仲上到網就安全?AryStinger曾感染逾4,300部 3項自查防變黑客跳板
|
Simon Chan
| 23-10-2026 00:59 |
在Google
追蹤《e-zone》
追蹤《e-zone》

屋企Router用咗好多年,只要Wi-Fi未斷、網速正常,就繼續用?小心「仲上到網」不代表仍有安全保障。奇安信XLab早前披露,AryStinger惡意程式利用舊款路由器漏洞,把裝置變成網絡偵察及流量代理節點,讓家居網絡成為攻擊者的跳板。研究於2026年6月公布時,已識別至少4,300部受感染Router。
這不是10月新公布的感染數字,也不代表所有舊Router都已中招。不過,個案提醒用家,除了Wi-Fi密碼,更應檢查Router是否停止安全更新、遠端管理有沒有開啟,以及DNS等設定是否被改動。以下整理3項自查、關閉遠端管理的方向,以及懷疑受入侵時應怎樣處理。
AryStinger是甚麼?Router可正常上網,也可能被借來做其他事
XLab於2026年3月觀察到相關攻擊活動,並在6月17日發表研究。攻擊者利用CVE-2013-3307及CVE-2016-5681等已公開多年的漏洞,入侵部分舊款Linksys及D-Link路由器。
被控制的裝置會接收任務,進行網絡偵察、域名探測及流量代理。換言之,Router未必立即壞掉或無法上網,卻可能在背景替攻擊者執行工作、轉發流量及隱藏來源。
報告列出的至少4,300部,涵蓋當時觀測到的RTL819X類裝置,並非截至10月的最新總數。研究另發現面向NAS的版本,但未能量度其感染規模,不能把兩者數字混在一起。
哪些舊Router要留意?不能只靠品牌或購買年份判斷
XLab觀測到的受感染裝置以D-Link為主,包括DIR-850L及DIR-818LW等舊型號。不過,這不是完整受影響名單,也不代表同型號每一部都已被入侵。
對一般家庭而言,更實際的做法,是記下完整型號、硬件版本及固件版本,再到品牌官方支援頁查看安全公告與支援狀態。
尤其要分清:「已安裝最新固件」與「廠商仍有提供安全更新」並不相同。如果最後一個版本已是多年前發布,而且產品已停止支援,即使管理頁顯示最新,也不能當成漏洞已獲處理。
Router安全自查1:查固件版本,更要查有冇停更
先從機底標籤、官方App或管理頁,找出完整型號及硬件版本,再核對目前使用的固件。
- 到品牌官方支援頁,確認是否有適用於該硬件版本及地區的更新。
- 查看有沒有安全公告,以及停止支援或停止安全更新的通知。
- 如型號支援自動更新,可按官方指引啟用。
CISA建議定期更新Router固件,以修補已知漏洞。更新時應使用官方提供、對應型號的版本,按說明保持供電,並預留重新啟動及暫時斷線的時間。
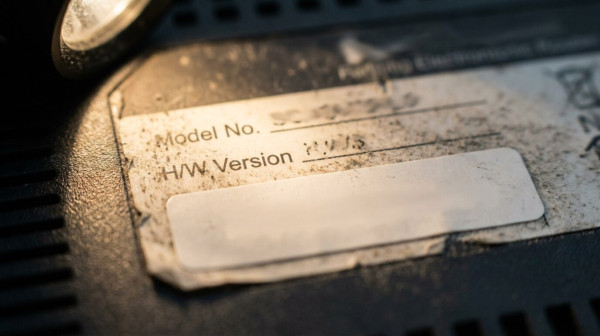
若Router由寬頻公司提供,或同時涉及家居電話、電視等服務,應先向供應商確認安排,不要自行刷入其他版本固件。
Router安全自查2:唔需要遠端管理,就唔好開畀互聯網登入
Router的遠端管理功能,讓用家身處家外,也能經互聯網進入設定頁。CISA建議,沒有需要便停用,以減少外部人士存取及修改設定的機會。
登入管理頁後,可在官方說明書中搜尋以下名稱:
- Remote Management
- Remote Administration
- Web Access from WAN
不同品牌及型號的選項位置可能不同,不宜照抄另一部Router的介面教學。若不需要從互聯網登入管理頁,可按對應型號指引關閉相關功能。
注意,關閉「WAN端管理」不是關閉WAN上網連線。不要誤刪寬頻帳號、VLAN或其他連線設定;品牌App的雲端遠端管理亦可能是另一項功能,需要分開核對。
改管理Port就夠?不能當成修補漏洞
把管理頁改用另一個Port,只是改變連接位置,沒有修好漏洞,也沒有令管理介面離開互聯網。
XLab更發現,AryStinger會在受感染裝置部署額外遠端登入服務。因此,若裝置已被入侵,只改原有管理頁的Port,並不足以證明攻擊者已失去存取能力。
Router安全自查3:查管理密碼、DNS及陌生轉發規則
Wi-Fi密碼與Router管理員密碼是兩回事。除了無線網絡密碼,亦應確認管理員密碼不是預設值,並避免與其他網站共用。
接着查看DNS、Port Forwarding、虛擬伺服器及DMZ等設定,有沒有自己不認識、亦無法向家人或服務供應商確認用途的項目。
| 檢查位置 | 重點看甚麼? |
|---|---|
| 管理員帳戶 | 是否仍用預設或重複使用的密碼? |
| DNS | 是否符合寬頻公司、自訂服務或既有網絡安排? |
| Port Forwarding/虛擬伺服器 | 有沒有不認識的規則,或已不用的服務仍向外開放? |
| DMZ | 是否曾為測試而開啟,之後忘記關閉? |
| UPnP | 是否確有用途,能否按官方指引停用不必要功能? |
不認識某個DNS地址或轉發規則,不代表一定中毒,也可能是寬頻、遊戲、NAS或其他服務設定。不要未確認便全部刪掉;先保存畫面,向設備管理者、品牌或供應商查詢。
DNS防護可以加一層 但不是Router清毒方法
DNS負責把網站名稱轉換成網絡地址。除了核對現有設定,在確認Router可信、並了解原有服務安排後,亦可考慮具惡意網域過濾功能的DNS服務。
例如Quad9提供免費的惡意網域封鎖及DNSSEC驗證,其常用IPv4地址為9.9.9.9及149.112.112.112,會按威脅情報阻擋已知惡意網域的查詢。
不過,改用這類服務不會修補Router漏洞,也不是清除AryStinger的方法。若Router已被控制,單純換DNS,並不足以恢復對整部設備的信任。
填入DNS地址,不等於已加密查詢
惡意網域過濾、DNSSEC及加密DNS是不同功能:
- 惡意網域過濾:按威脅情報攔截已知惡意域名,不保證所有危險網站都能識別。
- DNSSEC驗證:驗證支援DNSSEC的DNS資料,不代表網站內容一定安全。
- DNS over HTTPS/TLS:加密裝置與DNS服務之間的查詢連線,不等於所有上網流量都已加密。
只在Router填入9.9.9.9,不代表已啟用DoH或DoT;加密查詢需要設備支援及另外設定。瀏覽器、手機或VPN亦可能採用自己的DNS,不能假設改一次Router,就涵蓋所有查詢。
網速正常就冇事?網慢也不等於中了AryStinger
不明設定、DNS反覆改變或網站異常跳轉,值得進一步調查,但不能單憑這些現象便確認感染AryStinger。同樣地,沒有變慢、仍可正常上網,也不是安全證明。
這類研究需要結合惡意程式、通訊及裝置行為等技術證據。上述3項自查只是找出風險,不是病毒掃描,更不能保證檢查後便確認沒有受入侵。
懷疑Router中招點處理?不要只重開當清毒
若設定反覆被改,或有其他明確可疑活動,應先記錄型號、固件版本及異常畫面,再聯絡品牌或寬頻供應商,按情況停止使用或隔離該設備。
重新啟動及恢復原廠設定,不應當成已修補漏洞的保證。即使部分設定被清走,原有漏洞仍可能存在;後續需要更新官方固件、重新設定還是換機,應按型號及事故處理建議決定。
如果裝置已停止安全支援,又沒有適用修補,不應只靠換密碼、改Port或更換DNS繼續使用。XLab對相關舊設備的建議,是更換或下線,避免繼續成為攻擊跳板。
點評:Router壽命,不應只用「仲上到網」衡量
AryStinger不是今個月才出現的新警報,而是一宗6月已公開、反映舊Router風險的研究。它提醒用家,家居網絡設備是否值得繼續使用,除了速度及覆蓋,亦要看廠商是否仍有提供安全修補。
最值得先做的,是查支援狀態、關閉不需要的遠端管理,以及安裝適用官方更新。DNS過濾可以是額外一層防護,但不能代替這些基本工作,更不能令一部已停更或受入侵的Router自動變安全。
資料來源:
- 奇安信XLab:AryStinger舊路由器感染研究,2026年6月17日
- CISA:家居網絡安全指引
- CISA:家居Wi-Fi固件更新及遠端管理建議
- Quad9:服務地址及功能
- Quad9:惡意網域封鎖原理
本文為一般家居網絡安全資訊,並非感染鑑證或針對所有型號的操作手冊。請只管理自己擁有或獲授權操作的設備;介面、更新及重設方式,以品牌與服務供應商指引為準。