

朋友電郵就可信?PDF文件連結都可以有陷阱!隨時洩露私人資料!教你核實真文件連結
|
知必天
| 25-10-2026 12:44 |
在Google
追蹤《e-zone》
追蹤《e-zone》

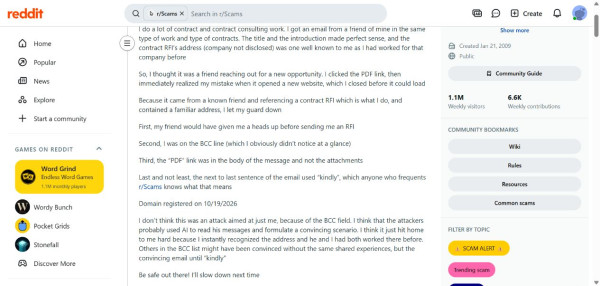
一封來自行內朋友、提及合約工作機會的電郵,對正尋找下一份項目的人而言,很容易令人順手打開。有美國網民在 Reddit 分享,自己收到這類郵件後,點了看似通往 PDF 的連結,隨即在新網站載入前關閉頁面。事後再看,才留意到自己被放在密件副本(BCC),而所謂 PDF 其實是郵件內文中的連結,並非附件。
這類情境容易令人放下戒心,因為工作內容、寄件人及公司地址都似曾相識。不過,判斷一封電郵是否可信,仍要分清楚:認得對方,與確認這次連結確實由對方發出,是兩回事。
朋友介紹工作,哪一步令人起疑?
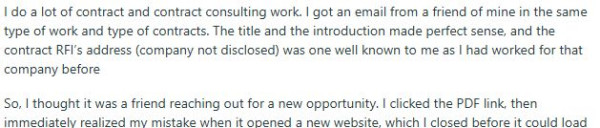
發帖者表示,寄件人是一名同樣從事合約顧問工作的朋友,郵件亦出現熟悉的公司地址。工作機會與自己的專業相符,令這封信看起來有合理來由。
發帖者點擊內文的 PDF 樣式連結後,新網站隨即開啟,但在網頁載入前便將它關閉。其後重新查看電郵,才注意到兩項細節:自己的地址列於 BCC,以及 PDF 並不是附在郵件中的檔案。
BCC 是密件副本,收件人無法從中看見其他密件收件人的地址。它可以用於正常群發郵件;公司亦可能透過連結分享文件。因此,BCC 或 PDF 連結本身都不足以證明詐騙。在這次情境中,值得查問的是:朋友是否真的有這項工作介紹,以及為何要透過這個網站查看資料。
看似 PDF,為何點一下卻去了網站?
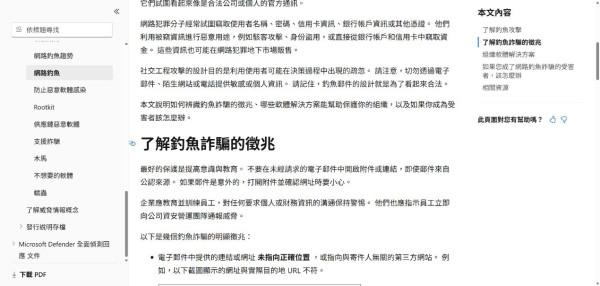
電郵內顯示的文件名稱、圖示或連結文字,與點擊後實際前往的網址,可以是不同的東西。看見 PDF 字樣,只能知道郵件如何呈現該連結,不能據此判斷目的地安全。
釣魚訊息會利用這個落差:先以讀者有興趣的內容吸引點擊,再把人帶到另一頁,要求繼續操作。對尋找合約工作的人而言,查看項目詳情是順理成章的下一步;若頁面之後再要求登入,讀者亦可能把它當成讀取文件的必要程序。
若其後要求輸入帳戶密碼或驗證碼,風險便由查看資訊,變成向該網站交出帳戶資料。這是需要停下來核實的另一道關口,不能因為最初那封電郵看來熟悉,就把之後每個要求一併當成可信。本帖所述經過則止於點開連結及關閉頁面。
Microsoft 的防釣魚指引提醒,即使訊息看似來自認識的人,對於預期以外的連結或附件,仍不應直接開啟。
認得寄件人,還要核實甚麼?
熟悉的姓名及公司地址,能讓人辨認郵件聲稱來自誰,卻未能回答對方是否真的發出了這次邀請。單看這些資料,也無法判斷寄件帳戶有否被他人使用。
收到意料之外的工作介紹,可以先做以下查核:
- 用原有聯絡方法問本人。透過以往一直使用的電話或對話,問清楚對方是否剛發出工作介紹,以及文件應放在哪個網站。不要只沿用可疑電郵新提供的聯絡資料,否則仍可能在同一條可疑訊息鏈內求證。
- 檢查連結的實際目的地。Microsoft 建議查看真正網址,而非只看顯示的文件名稱。若目的地與對方所述的公司或文件服務不符,先不要開啟,將疑點交由對方確認。
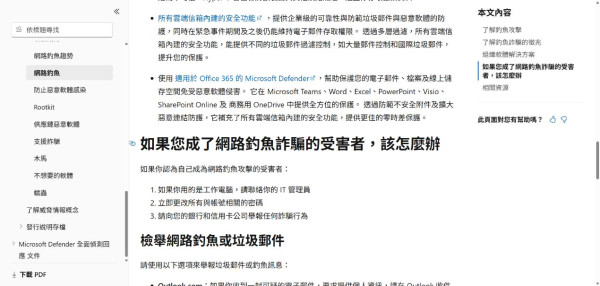
- 工作郵件交公司 IT 或資訊保安團隊處理。對方可按組織流程查看訊息及跟進風險;不要為了自行測試,再用另一部工作裝置打開同一連結。
核實時可以直接問工作名稱、文件所在平台及寄送時間,比只問一句是否認識該公司,更能對上眼前這封郵件。
已經點過連結,關閉頁面就足夠嗎?
點過連結不等於已被盜取帳戶;同樣,看到頁面尚未完成顯示便關閉,也不宜當作完全沒有風險的保證。後續處理要看自己實際做過甚麼,尤其有否輸入資料、下載檔案或執行程式。
| 已做過的事 | 下一步 |
|---|---|
| 只收到電郵,尚未點擊 | 暫停開啟,透過原有渠道向朋友確認這項工作及文件。 |
| 已點開,但沒有繼續操作 | 不要重開連結測試。若使用公司裝置或工作帳戶,向 IT/資訊保安團隊報告點擊經過。 |
| 曾輸入資料、下載或執行檔案 | 報告時清楚列出輸入了甚麼類型的資料、下載了甚麼,以及有否執行,讓團隊按實際情況跟進;不要只說收到可疑電郵。 |
Microsoft 的相關指引建議,工作環境中的可疑訊息應交由組織的資訊保安團隊處理。求助時說清楚自己停在哪一步,才能讓處理人員區分單純收信、曾開啟網站,以及已交出資料等不同情況。
網民反應:不要為了查看而再進入可疑網站
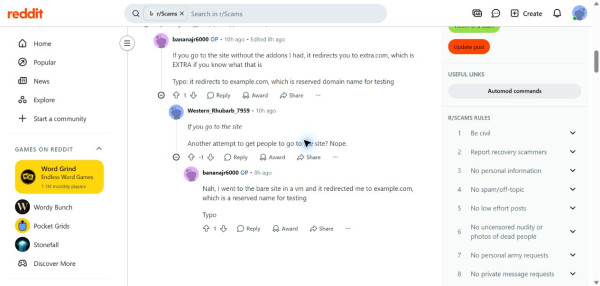
帖下有留言質疑,引導其他人前往相關網站是否本身已有問題,並寫道:「If you go to the site. Another attempt to get people to go to the site? Nope.」
對收到類似電郵的人而言,查問寄件人及檢查網址,都不需要先進入網站完成登入。工作機會是否真實,可以先向原本認識的朋友問清楚。
資料來源