

裝PDF閱讀器要小心!專家揭黑客用假App博取你的銀行App控制權!教你如何辨認假App!
|
知必天
| 27-10-2026 09:37 |
在Google
追蹤《e-zone》
追蹤《e-zone》

下載PDF閱讀器後,App要求開啟Android輔助使用權限,看似只是多一道設定,實際上可能讓惡意程式讀取畫面、代你操作手機。馬來西亞電腦緊急事故應變組織MyCERT公布一宗主要針對當地的攻擊活動:不法分子以PDF Reader、PDF X等名稱推廣惡意App,誘使用戶安裝及授權,再以假銀行登入畫面套取資料,甚至操作銀行App轉帳。辨別風險,要留意的不只是App名稱,還有下載來源及它要求控制手機的程度。
目錄
下載閱讀器,為何會牽涉銀行帳戶?
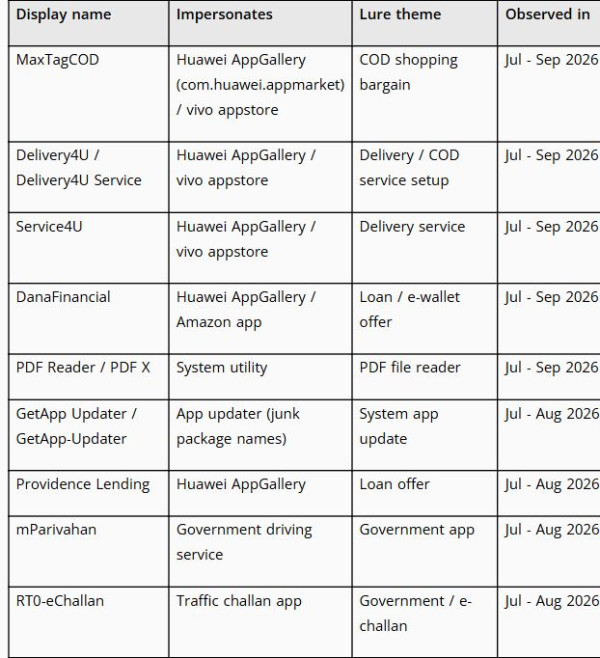
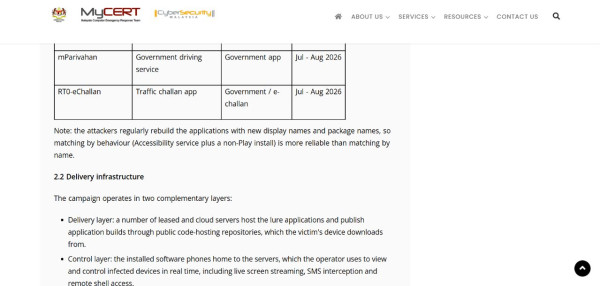
MyCERT的MA-1482.102026通報描述了7月至9月的樣本。這次活動以PDF閱讀工具作招徠,引導用戶透過官方應用程式商店以外的途徑安裝App,即俗稱的側載,再要求授予Android Accessibility輔助使用權限。
閱讀PDF是容易理解的日常需要,但安裝流程中出現的權限要求,可能遠超讀取文件本身。若用戶以為所有設定都是開啟文件的必要步驟,便可能在尚未看清用途前,讓App取得讀取畫面及代為操作的能力。
這次通報涉及的活動主要集中在馬來西亞;不同樣本的權限及功能亦有差異,不能把所有PDF閱讀器視為同一類威脅。
明明開了真正銀行App,怎會輸入到假畫面?
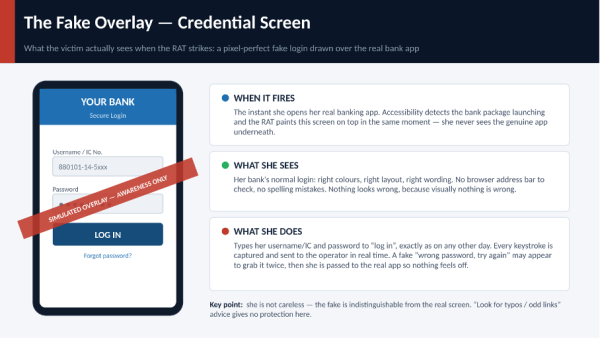
這類手法不一定要用戶另開一個假銀行網站。MyCERT指出,惡意程式可在真正銀行App上方,蓋上一個外觀相似的登入畫面。
用戶原本正在使用銀行App,因而較容易把隨後出現的登入要求當成正常程序。然而,手指輸入資料的地方可能已變成惡意程式提供的畫面,登入資料便落入對方手中。自己開啟了真正銀行App,不代表其上方每個畫面都來自銀行。
通報亦指出,惡意程式可擷取一次性密碼(OTP),即登入或交易時用作額外確認的短效驗證碼,並操作銀行App進行轉帳。這裏的風險不止於騙取密碼:若程式同時能取得驗證資料及代為操作,便可能進一步執行交易。
輔助使用是危險功能嗎?
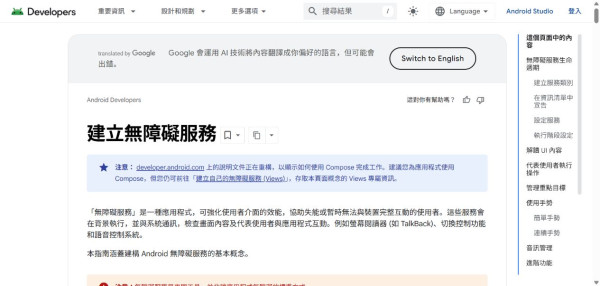
輔助使用本身是Android的正當功能。Android開發者文件解釋,這類服務用於協助有障礙,或暫時無法直接操作裝置的人士,例如TalkBack、Switch Access及語音控制。
按服務設定及獲授予的能力,它可以在背景運作、讀取螢幕內容,或協助用戶與畫面互動。這些能力讓有需要的人可以使用手機,也解釋了為何不應隨便交給用途不明的App。
判斷時要看功能與權限是否相稱。一個提供讀屏或語音操控的工具,需要輔助使用能力有其理由;若只是想開啟PDF,App卻要求廣泛讀取畫面及代為操作,便應停下來查清楚。單憑出現輔助使用要求,不能斷定App是惡意程式,但不能把它當作普通的閱讀文件權限直接放行。
安裝前可以怎樣避開這類陷阱?
遇到PDF工具要求側載及開啟輔助使用,可按以下次序處理:
- 先停止安裝或授權。 不要為了趕着開啟文件,照着陌生下載頁的指示完成每一步;尤其要留意要求讀取畫面、代為操作手機的權限。
- 自行前往官方商店或開發商官方來源。 重新尋找所需工具及核對開發者,避免只沿用對方提供的下載連結。PDF Reader、PDF X這類名稱只是在描述用途,單看名稱不足以辨認開發者。
- 拒絕用途不明的輔助使用要求。 查閱產品的功能說明,確認為何需要這項能力。若所需功能只是閱讀文件,而對方無法提供合理解釋,便不要繼續授權。
官方來源有助減少誤裝來歷不明安裝檔的機會,但權限仍要逐項判斷,不能因為App名稱或圖示看似熟悉便全部接受。
已經安裝,甚至輸入過銀行資料怎麼辦?
只收到下載邀請、尚未安裝: 停止下載及後續授權即可;收到訊息本身,不等於手機已被入侵。
已安裝可疑的側載App: 停止使用並移除該App,不要繼續授予輔助使用等權限。若已開啟相關權限,尤其要留意其後是否曾出現銀行登入或驗證碼要求。
銀行登入資料或OTP可能已經外洩: 應經自行核實的銀行官方渠道聯絡銀行,交代安裝過甚麼App、曾授予哪些權限,以及輸入過甚麼資料,由銀行按帳戶情況處理。聯絡方式應自行從銀行官方網站取得,不要使用可疑App或訊息提供的客服連結及電話。
若已發現不明交易,聯絡銀行時應一併交代。移除App不能撤回已經外洩的資料,也不能取消已完成的轉帳,不能以刪除成功當作帳戶問題已解決。
資料來源