

冇批相機權限就安全?惡意App或可偷用iPhone鏡頭!教你1步檢查!
|
知必天
| 28-10-2026 12:15 |
在Google
追蹤《e-zone》
追蹤《e-zone》

安裝App時按了「不允許」使用相機,便以為鏡頭一定不會被開啟?Apple在10月26日發布的保安更新中,修補一個可能讓惡意App未經用戶許可存取相機的漏洞。要處理的除了App權限,還有iPhone或iPad本身的系統版本;兩項設定各有作用。
按了「不允許」 為何仍有風險?
正常情況下,App使用iPhone相機前須先要求用戶同意,並解釋用途。例如社交App想讓你拍攝及上載相片,便會提出相機存取要求;拒絕授權,就是不讓該App使用鏡頭。
這次問題出在系統對相機存取的限制。Apple在iOS 27.2及iPadOS 27.2的保安公告中指出,惡意App可能在未經用戶許可下存取相機,並已透過加強存取限制修補。換言之,用戶即使沒有主動批准,也不能只靠權限選項處理這個系統漏洞;需要安裝修補更新。
風險涉及惡意App利用有漏洞的系統,並不等於每個已安裝App都能任意開啟鏡頭。日常限制App權限仍有用途,系統更新則是補上這次出問題的那道限制。
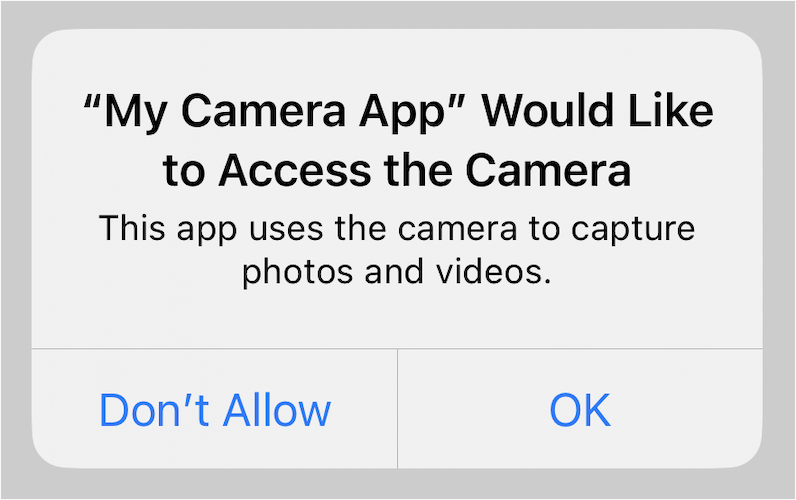
App正常要求相機授權時,會先說明用途,再由用戶選擇是否允許。
iPhone 11起 哪些iPad也在清單內?
Apple為這項相機漏洞列出的iOS 27.2及iPadOS 27.2適用裝置如下:
| 裝置 | 公告列出的型號範圍 |
|---|---|
| iPhone | iPhone 11及後續型號 |
| iPad Pro 12.9吋 | 第4代及後續型號 |
| iPad Pro 11吋 | 第2代及後續型號 |
| iPad Air | 第4代及後續型號 |
| iPad | 第9代及後續型號 |
| iPad mini | 第6代及後續型號 |
這是該項更新的裝置清單,不能直接套用到更舊型號。iPhone和iPad可在「設定」→「一般」→「關於本機」查看機型名稱及系統版本,再到「軟件更新」檢查裝置提供的更新。

在「關於本機」查看機型,再對照更新適用清單。
怎樣完成更新 而非只下載?
- 先用iCloud或電腦備份裝置,然後接上電源及Wi-Fi。備份可保留重要資料,電源和網絡則供下載及安裝使用。
- 開啟「設定」→「一般」→「軟件更新」。頁面會顯示目前安裝的版本及可用更新;如有更新,按「下載並安裝」,並按畫面指示完成。
- 安裝完成後再回到「軟件更新」查看版本。下載完成不等於已完成安裝;這次相機漏洞的修補列在iOS 27.2及iPadOS 27.2保安公告中。

在「設定」內進入「一般」→「軟件更新」,查看裝置提供的更新。
更新後 怎樣知道哪個App用過相機?
進入「設定」→「私隱與保安」→「相機」,可查看曾要求相機存取權的App,並逐一開啟或關閉授權。只需要收發訊息、不需要拍攝功能的App,可按自己的用途決定是否保留相機權限。
使用相機時,iPhone會顯示綠色指示燈;若只使用咪高峰,則會顯示橙色指示。打開「控制中心」,頂部亦會提示最近使用過相機或咪高峰的App。這些提示用來辨認哪個App正在或最近使用相關功能;正常拍照和視像通話也會觸發提示,看到綠點本身不等於遭到偷拍。
在「私隱與保安」內管理App可取用的相機等硬件功能。
資料來源:Apple iOS 27.2及iPadOS 27.2保安公告、Apple相機及其他硬件權限指南、Apple更新iPhone或iPad教學、Apple綠色及橙色指示說明、Apple機型資料查詢