

詐騙手法持續升級!Google 點名 3 大新型騙局 雙重驗證都可能破解?教防詐「五不」守則自保
|
珈琲人
| 27-10-2026 18:36 |
在Google
追蹤《e-zone》
追蹤《e-zone》

大家平時上網或用手機,是不是覺得騙徒的招數越來越難防?Google 最近公佈了最新的全球詐騙趨勢報告,指全球因為詐騙造成的經濟損失已經高達 5,800 億美元。
騙局全線升級!日曆與電郵成新重災區
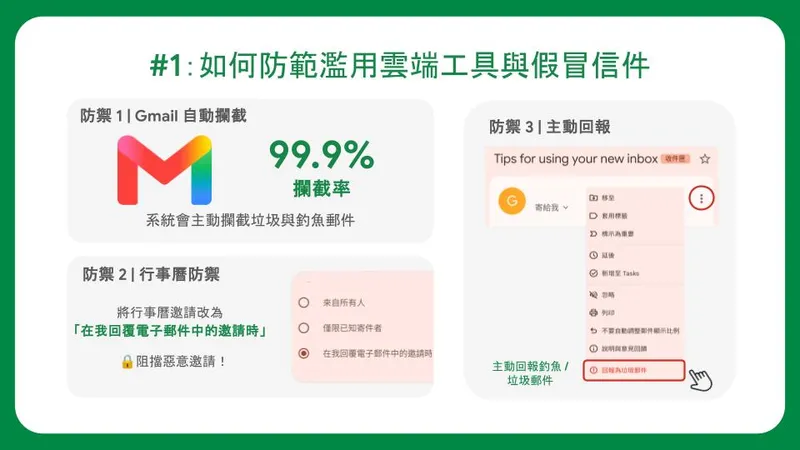
現在詐騙集團不只是想偷你的密碼,更是直接利用大家對常用雲端工具的信任來騙錢,例如會在日曆塞入假通知,以及在雲端文件中暗藏釣魚連結。
此外,騙徒現在會假冒知名企業發送「欠費催繳」、「中獎」或者「扣款錯誤」的電郵,引誘你點擊連結輸入信用卡資料。更有甚者會假冒公司高層,要求你幫忙建立群組,再一步步設局騙取匯款。
雙重驗證都不安全?中間人攻擊與 QR Code 貼紙陷阱
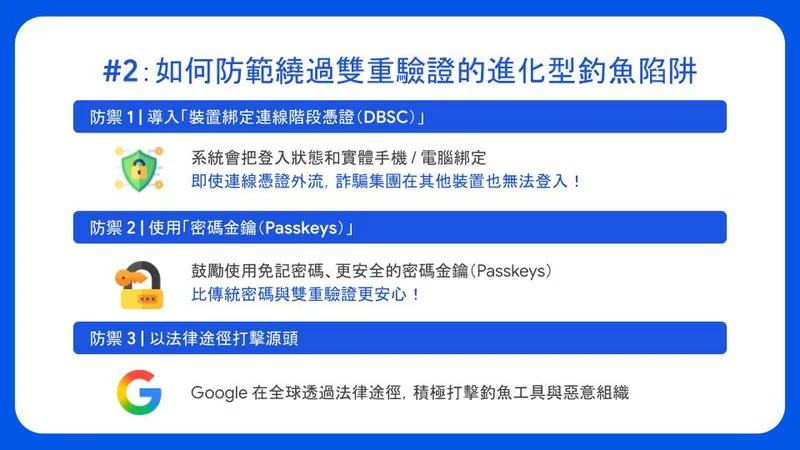
很多人以為只要開了「雙重驗證(2FA)」就萬無一失,但其實騙徒已經研發出更厲害的「中間人攻擊(AiTM)」。他們會製作一模一樣的假網站,當你輸入帳號密碼並完成雙重驗證時,騙徒會在後台即時攔截並複製你的憑證,直接入侵你的帳號!
這亦同時衍生出「QR Code 釣魚」陷阱。騙徒會把餐廳桌上或街頭海報上的 QR Code 換成惡意貼紙,只要一掃,就會被帶到假網站偷取個人資料,連雙重驗證都沒有用!
AI 假冒名人投資 貼程式碼隨時清空錢包
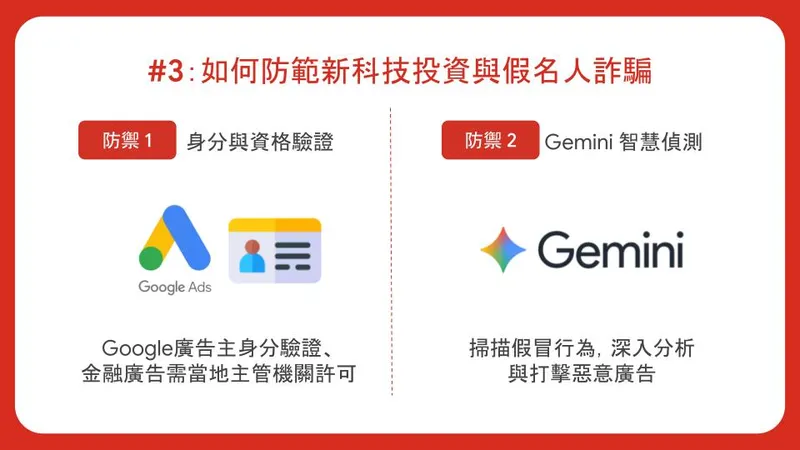
第三,投資詐騙依然是損失金額最高的陷阱。詐騙集團會利用 Gemini 等 AI 技術製作假冒名人的廣告,推銷假的加密貨幣空投或自動交易機器人。
他們甚至會教你安裝所謂的「挖礦軟件」,要求你複製貼上一段程式碼。只要一執行,惡意程式就會立刻偷走你電子錢包裡的資產。
Google 出招防護 Android 自動阻截假電話
為了應對這些威脅,Google 已全面加強防護。例如 Gmail 能主動攔截逾 99.9% 垃圾郵件;Android 系統亦加入「假冒來電偵測」,並在檢測到高風險情境時,自動隱藏鎖定畫面上的動態驗證碼(OTP),防止手機被偷後從螢幕洩密。
此外,Google 正積極推廣「裝置繫結工作階段憑證(DBSC)」與「密碼金鑰(Passkeys)」,把帳號登入狀態與實體裝置綁定,即使驗證碼外洩,騙徒亦無法在其他裝置登入。
廣告審查方面,Google 更要求廣告主完成身份驗證,單在 2025 年全球就移除了超過 83 億則違規廣告。
Google 教路:記緊日常防詐五不守則
面對層出不窮的詐騙手法,Google 建議大家記緊以下「五不」守則:
- 不代開群組:收到任何要求幫忙建立通訊群組的訊息,務必再三核實。
- 不亂掃 QR Code:如果發現海報或貼紙上的條碼像額外貼上去的,千萬不要隨便掃描。
- 不直點繳費連結:收到繳費或得獎通知時,應手動輸入官方網址登入,切勿直接點擊訊息超連結。
- 不自動接受邀請:前往 Google 日曆設定,將「自動將邀請加入日曆」改為「僅在我回覆時」,避免陌生邀請出現在日曆中。
- 不輕信保證獲利:凡標榜高報酬、零風險的投資必定是詐騙。如有懷疑,可隨時致電防騙易熱線 18222 求助。
即刻【按此】,用 App 睇更多產品開箱影片
【熱門報道】
Source:Google
【相關話題】防網詐新功能!Google Chrome 最新版支援 Copy 內容即時驗毒 教你設定 3 大安全防線
Google Chrome正式升級防禦體系,使用者開啟「增強保護模式」即可啟動三大安全功能。新系統首度引入剪貼簿監控機制,即時分析複製內容以阻截惡意指令,同時結合高風險網站全螢幕攔截及雲端Gemini AI模型,精準辨識各類網絡詐騙。

Source:ezone.hk
【相關話題】Whoscall警告「+1」開頭詐騙電話兩個月錄近20萬通 【即睇 6 種高風險字頭號碼】
來電辨識應用程式 Whoscall 發佈最新數據顯示,境外詐騙集團近期轉用北美國碼「+1」開頭號碼,兩個月內累計錄得近 20 萬通可疑來電,其中以「+1911」數量最多。詐騙集團利用 VoIP 技術改號並偽裝成官方機構,Whoscall 呼籲市民提高警惕並及時更新資料庫。
Source:ezone.hk