

WhatsApp熟人傳文件就可信?下載並開啟惡意附件後 帳戶恐被用來向朋友傳毒!教你處理可疑附件
|
知必天
| 29-10-2026 20:12 |
在Google
追蹤《e-zone》
追蹤《e-zone》

同事或朋友突然經WhatsApp傳來一份文件,即使名稱像普通工作資料,也不要急着打開。新加坡網絡安全局(CSA)於2026年10月28日發出警示,指SingCERT接獲多宗報告:有人下載並開啟由WhatsApp傳來的惡意檔案後,發現自己的帳戶在不知情下,向聯絡人發送類似檔案。風險不止是收到可疑訊息;一旦執行惡意檔案,裝置資料及已登入的WhatsApp Web亦可能受到威脅。
目錄
明明是熟人帳戶傳來,為何仍會中伏?
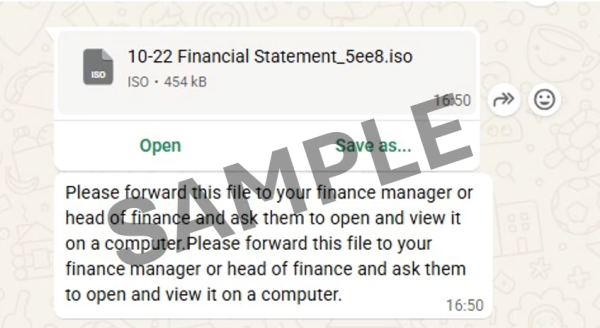
SingCERT指出,這批惡意檔案透過已遭入侵的WhatsApp帳戶散播,可能偽裝成正規商業文件或看似無害的附件。收件人見到熟悉的聯絡人,容易把對方帳戶發出的訊息,當成對方親自傳送的內容。
已通報個案的過程是:用戶收到檔案、下載並開啟,其後發現類似檔案在未經授權下傳送給自己的聯絡人。下一位收件人同樣看到熟人帳戶,便可能再次打開附件,讓惡意程式繼續傳播。
對經常用WhatsApp接收工作文件的香港用戶而言,值得留意的是附件是否預期之內:本來沒有談過文件,對方卻突然傳來一個檔案,便應先確認。熟悉的姓名、頭像及過往對話,不能保證這一次傳送仍由本人操作。
開啟檔案後,為何連WhatsApp Web也有風險?
惡意程式是會在裝置上執行不獲授權操作的軟件。SingCERT提醒,執行WhatsApp傳來的惡意檔案,可能讓攻擊者取得裝置存取權、竊取登入資料,或監察裝置活動,包括網上銀行操作;實際影響視乎惡意程式種類。
其中一項風險是劫持仍然有效的WhatsApp Web登入連線,即借用電腦上已登入的WhatsApp狀態,向聯絡人發送惡意檔案。因此,異常傳送不一定由事主親手操作,也不能單憑手機仍可正常收發訊息,就判斷電腦沒有問題。
不過,收到訊息本身不等於裝置已受感染。這次警示所述個案涉及下載及開啟惡意檔案,而裝置與資料風險涉及執行惡意內容。只收到附件,與已經開啟或執行檔案,應採取的處理方法不同。
收到未預期的附件,怎樣確認才有用?
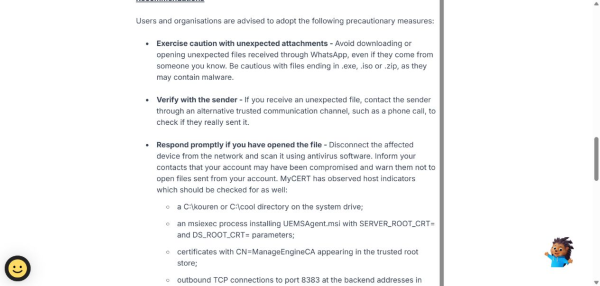
先不要下載或開啟,再用另一個可信渠道聯絡發送者。 SingCERT建議,例如致電對方,確認是否真的傳過該份文件。另行致電的用途,是避開可能已被控制的WhatsApp對話;若只在同一個聊天室追問,回覆仍可能來自控制該帳戶的人。
核實時可直接說明收到甚麼檔案、何時傳來,以及原本是否需要這份文件。若對方表示沒有發送,便不要為了查看內容而試開,並提醒對方檢查帳戶。
SingCERT特別提醒留意以下副檔名,即檔案名稱最後用來表示類型的部分:
.exe:可執行程式,開啟時可能直接運行程式。.iso:光碟映像檔,可包含其他檔案及程式。.zip:壓縮檔,內裏可能包着惡意內容。
這不代表所有ZIP檔都有毒,也不代表其他副檔名一定安全。判斷重點仍包括文件是否預期之內,以及是否已透過另一渠道確認發送者。
日常防護方面,應為作業系統及應用程式安裝最新安全更新,並使用可靠的防毒或端點保護軟件。CSA在2025年1月20日的安全應用程式資料中亦提醒,安全軟件可以增加保護,但沒有任何一款能保證絕對安全,不能因此放心開啟來歷可疑的附件。
已經開過檔案,刪除訊息就夠嗎?
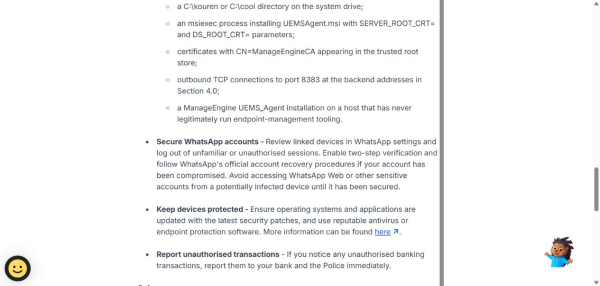
刪除WhatsApp訊息不能代替處理可能已受感染的裝置。應按自己已做過的動作分流:
| 目前情況 | 下一步 |
|---|---|
| 只收到附件,尚未下載或開啟 | 保持檔案未開啟,透過另一可信渠道確認發送者。單憑收到訊息,不應判定裝置已被入侵。 |
| 已開啟可疑檔案 | 按SingCERT建議,先中斷該裝置的網絡連線,再使用防毒軟件掃描;裝置未處理妥當前,避免用它登入WhatsApp Web或其他敏感帳戶。 |
| 發現帳戶自行向聯絡人傳檔 | 通知聯絡人帳戶可能受影響,提醒不要開啟相關檔案;同時檢查WhatsApp已連結裝置,登出不認識或未獲授權的登入連線。 |
| 發現未經授權的銀行交易 | 立即向銀行及警方報告,不要只處理WhatsApp帳戶而延誤跟進交易。 |
檢查帳戶時,應使用可信且未受感染的裝置。在WhatsApp設定檢視已連結裝置、移除陌生登入後,亦應啟用兩步驗證,為帳戶加入額外驗證保障;若帳戶已遭入侵,按WhatsApp官方帳戶復原程序處理。
帳戶與裝置需要分別處理:登出陌生連線能截斷該次登入,但不能代替裝置掃毒;啟用兩步驗證,也不會清除電腦內已執行的惡意程式。
若涉及公司電腦,應交由IT人員協助檢查。SingCERT亦列出可供技術人員追查的異常資料夾、安裝程序、憑證及連線跡象;一般用戶不宜自行刪除系統憑證,應把收到檔案及開啟時間交給IT人員,協助判斷受影響範圍。
資料來源