

你屋企電視機頂盒安全嗎?深圳製 130 萬台「加料」機頂盒自帶病毒 專家教你1招完全隔離保障私隱
|
Fung Chun Man
| 03-11-2026 18:02 |
在Google
追蹤《e-zone》
追蹤《e-zone》

Google 威脅情報小組宣佈與多國執法機構採取聯合行動,成功瓦解感染全球逾 130 萬部 Android 電視盒及物聯網裝置的「XCPE」殭屍網絡。調查證實製造商深圳市視壯科技於產品出廠固件預先植入木馬後門,利用受害設備頻寬作網絡犯罪。Google 已正式終止與涉事廠商的合作,並全面撤銷其 Android 授權認證資格。
即刻【按此】,用 App 睇更多產品開箱影片
130萬台中國製機頂盒預載木馬 Google聯手多國執法瓦解「XCPE」殭屍網絡
Google 威脅情報小組(TAG)宣佈與多國執法部門及網絡安全機構採取聯合行動,成功瓦解代號為「XCPE」、感染全球超過 130 萬部 Android 串流電視盒與物聯網(IoT)裝置的大型惡意殭屍網絡(Botnet)。調查顯示,涉案硬件製造商在產品出廠固件中預先植入後門程式,藉此牟取網絡犯罪暴利。Google 已正式吊銷涉事製造商的合作認證資格,全面禁止其製造及銷售任何 Android 授權認證裝置。
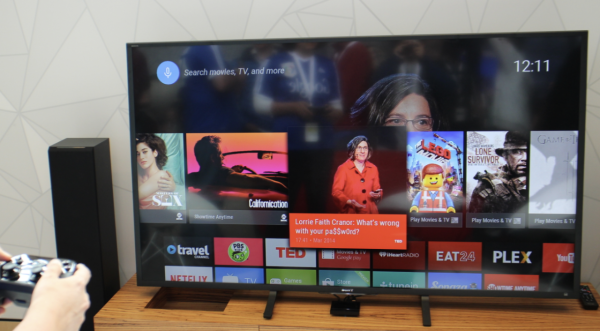
供應鏈源頭植入後門 深圳市視壯科技涉案
根據 Google 威脅情報小組發布的調查報告,本次行動鎖定感染「XCPE」後門惡意程式的殭屍網絡。Google 深入調查發現,幕後黑手為 Android 原始設備製造商(OEM/ODM)深圳市視壯科技有限公司(Videostrong Technology)。
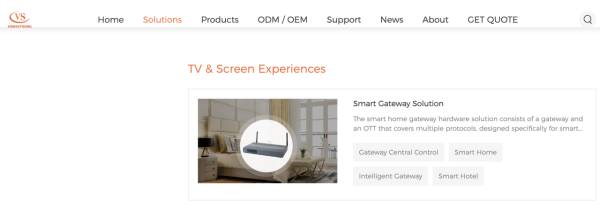
涉事廠商在旗下生產的多款 Android 電視機頂盒固件中預先寫入木馬,並於出廠前完成部署,導致消費者在完全不知情且無法拒絕的情況下購入受感染裝置。
受害裝置規模與分佈
全球感染範圍:受害設備遍及全球 200 多個國家與地區,總數逾 130 萬台。
主要受害硬件:絕大多數為 Android 電視盒,包含其子品牌 MECOOL 等產品。
其他物聯網裝置:調查團隊亦在多款基於 Android 系統的物聯網設備中發現 XCPE 後門,包括遠端醫療終端設備、商用卡拉 OK 機及數碼電子看板。
惡意程式「XCPE」分層運作機制與犯罪手法
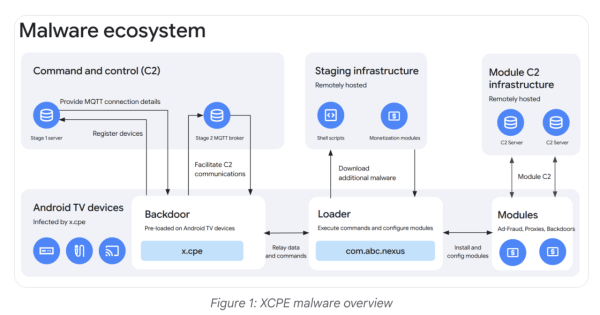
報告指出,「XCPE」採用多階段的分層架構設計,將遠端控制指令與惡意酬載(Payload)分開執行,藉此規避自動化安全偵測。
XCPE 技術架構拆解
核心後門(Primary Backdoor):程式以
x.cpe或com.oemservice形式預載於固件分區,擁有系統最高權限(android.uid.system)。若用戶嘗試解除安裝,系統重啟時會自動從/oem/分區重新安裝,確保其永久駐留並與 C2 伺服器保持通訊。載入與執行引擎(Loader & Execution Engine):為避開沙盒偵測,
x.cpe將執行工作交由外部載入器(如com.abc[.]nexus)處理,內部整合防分析工具,專門用於配置並啟動第三方外掛模組。變現模組(Monetization Modules):透過本機 ELF 守護程序、嵌入式 SDK 或遠端下載 APK 形式運作,負責執行各類廣告點擊詐騙與流量跳板代理。
家庭網絡安全及私隱威脅
被劫持的設備主要被轉售為住宅代理(Residential Proxy)節點,暗中倒賣受害家庭的網絡頻寬,同時在背景製造虛假廣告曝光點擊以詐領廣告費。
此外,黑客操作者能下載安裝任意惡意應用程式、強制關閉 Google Play Protect 防護、擷取螢幕截圖、記錄鍵盤輸入、竊取系統日誌與帳戶資訊,甚至以最高系統權限開啟反向連線(Reverse Shell),完全掌控受害者的家庭區域網絡。
跨國機構聯合執法 Google全面封殺涉事廠商
本次防堵行動由 Google 牽頭,協同日本警察廳(NPA)以及 Lumen、HUMAN Security、Plume、Synthient、TrendAI 等多家網絡安全機構共同執行。
執法與制裁措施
查封核心伺服器:行動團隊透過司法與技術手段正式查封「XCPE」殭屍網絡核心控制伺服器,並封鎖十餘種關聯惡意程式家族的中繼網域,連帶阻斷攻擊者控制另外超過 1,000 萬部潛在受害裝置的存取權限。
全面終止合作關係:Google 宣布全面終止與視壯(Videostrong)的合作,禁止該公司及其未來任何子公司製造或銷售獲 Google 認證的 Android 設備,亦不得向其他合規廠商提供系統固件。
優化安全審查機制:Google 已全面調整針對 Android TV 認證設備的固件安全審查標準,深入優化初次開機行為與系統完整性檢驗,防止製造商再次利用供應鏈漏洞預載惡意程式。
資安防禦建議與清除方法
資安專家指出,由於惡意程式根植於底層系統唯讀分區(ROM)之中,單純執行原廠重置(Factory Reset)無法清除威脅。受影響用戶若要徹底解決問題,必須手動刷入官方乾淨、未受污染的原生固件,或者直接停止裝置連網以策安全。
Source: ezone.hk、Cloud.Google
【相關報道】
【相關話題】【防伏必睇】賣出逾50萬件!內地官方踢爆呢1款產品虛假宣傳 防唔到病毒反而有中毒風險?
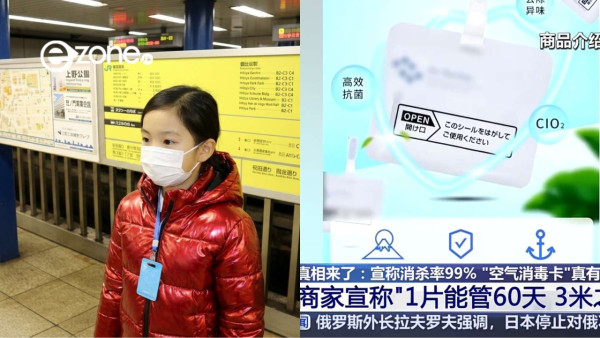
市面標榜抑菌率逾99.99%的「空氣消毒卡」因虛假宣傳,遭中國消費者協會提起公益訴訟,涉案公司被法院判定欺詐並判賠逾200萬元人民幣。專家表示,該產品於日常環境中無法兼顧人體安全與有效殺菌濃度。

Source: ezone.hk