

政府級間諜軟件流入罪犯手|iPhone瀏覽廣告毋須點擊亦可中招 教你5招預防
|
知必天
| 19-11-2026 13:51 |
在Google
追蹤《e-zone》
追蹤《e-zone》

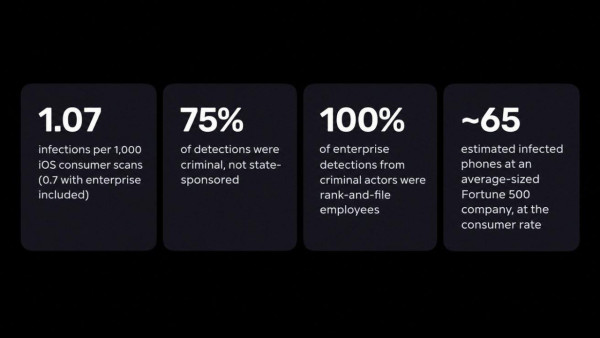
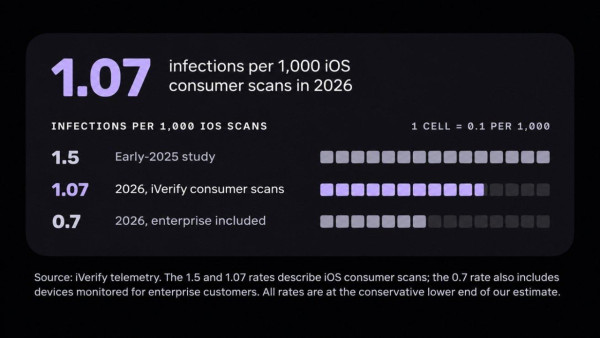
原本用於政府監控的iOS間諜軟件工具,正流入罪犯手中,並開始針對普通iPhone用家。流動安全公司iVerify於11月10日發表《Advanced Mobile Threat Report 2026》,指出其消費者iOS掃描每1,000次錄得1.07宗間諜軟件感染,約為每900次掃描一宗;計入企業裝置後,數字降至每1,000次0.7宗。更值得留意的是,部分惡意廣告毋須點擊,載入時已可對存在漏洞的舊版iOS發動攻擊。
間諜軟件目標轉向普通用家 七成半檢測與罪犯有關
iVerify的數據顯示,75%的檢測個案與罪犯有關,而非國家支持的行動。在企業檢測個案之中,全部由罪犯發動的感染均涉及普通員工。報告估計,以消費者感染率計算,一間中等規模的財富500強企業,平均約有65部電話受到感染。
上述轉變意味着,普通用家不能再假設自己並非間諜軟件的目標。即使沒有任何特殊身份,只要裝置系統未更新至最新版本,就有可能成為攻擊對象。報告同時指出,新式間諜軟件可以在完成竊取資料之後刪除痕跡,令事後調查更加困難。
Coruna與DarkSword:政府級漏洞工具外洩
今次轉變的源頭,是兩套名為Coruna及DarkSword的iOS漏洞工具。兩者原本由監控軟件供應商的客戶及疑似國家支持的組織使用,於2026年3月先後被安全研究人員公開,隨後流入罪犯手中。
Google威脅情報小組確認,Coruna包含23個漏洞,組成五條攻擊鏈,針對iOS 13至iOS 17.2.1。研究人員於2025年先後觀察到監控軟件供應商的客戶,以及疑似俄羅斯間諜組織使用Coruna,目標為烏克蘭網站;其後同一工具出現在一個以金錢利益為動機的中國組織所發動的大規模攻擊之中。Google未能確定Coruna如何在不同組織之間流轉,但研究結果顯示,精密的漏洞利用技術可以擴散至原本的使用者以外。
DarkSword的經歷相近。Google、Lookout及iVerify的研究人員於3月18日公開該漏洞鏈,當時已經確認監控軟件供應商及疑似國家支持的組織曾經使用。DarkSword針對iOS 18.4至18.7,利用六個漏洞入侵裝置並竊取敏感資料。Apple其後透過系統更新修補有關漏洞,Google確認六個漏洞已於iOS 26.3全部修補。DarkSword的程式碼其後外洩,罪犯無須自行發掘全部漏洞,即可在此基礎上開發變種。iVerify已經發現經過修改的版本,能夠額外收集密碼、訊息、照片及加密貨幣錢包資料。
兩套工具原本只針對特定舊版iOS,系統更新因而成為重要防線。報告沒有證實同一攻擊鏈可以入侵已完全更新的iPhone,換言之,已經安裝最新系統的裝置不受同一攻擊鏈影響。
毋須點擊的惡意廣告 瀏覽網頁亦可中招
報告其中一個最令人關注的個案,涉及一名普通用家在網上瀏覽期間兩度遭遇DarkSword攻擊。根據iVerify的遙測數據,第一次攻擊始於該名用家在Instagram瀏覽期間載入的一則惡意廣告。該名用家沒有點擊廣告,漏洞利用程式仍然在未更新的裝置上開始執行。第二次攻擊發生於該名用家其後點擊一條連結之後,研究人員確認涉及另一名威脅行為者的DarkSword變種,兩次攻擊的目的均為竊取加密貨幣。
這種手法稱為「半點擊攻擊」:惡意程式碼在廣告載入時已經開始執行,無須受害者作出任何互動。廣告網絡容許罪犯根據裝置型號、iOS版本、位置及興趣收窄目標,把漏洞利用程式精準投放至運行存在漏洞系統的iPhone。即使瀏覽合法網站或社交平台,用家亦有可能在沒有下載任何檔案、沒有前往可疑頁面的情況下遇上攻擊。
罪犯亦會劫持合法網站。研究人員於10月發現一個利用已過期分析域名發動的攻擊行動,把數千間網店的訪客重新導向至散播DarkSword及Coruna的惡意伺服器。受害者無須前往假冒商店,因為惡意程式碼早已嵌入原本合法的網站之中。
App Store亦非絕對安全 FomoPeek個案盜走58萬美元
報告亦指出App Store的保護並非萬無一失。加密貨幣監察應用程式FomoPeek的1.1及1.2版本含有隱藏漏洞利用工具,於9月經App Store發布。安全研究公司SlowMist及OKX發現,惡意元件可以利用iOS漏洞、逃出應用程式沙箱,並讀取其他應用程式的資料。受影響版本於9月9日及9月12日上架,惡意元件直至9月17日的更新才被移除。SlowMist的調查追蹤到約58萬美元的USDT被盜至與該行動有關的加密貨幣地址。
研究人員在受控環境中確認,該工具能夠收集應用程式資料,包括Apple Notes的內容。不過,研究結果並未證實每一個受支援的漏洞利用均告成功,亦未證實每一個目標加密貨幣錢包均被入侵。FomoPeek屬於單一已記錄個案,並非App Store廣泛受滲透的證據,但足以證明Apple的審查程序不能保證每一個獲批應用程式均無惡意程式碼。
更新系統是最有效防線 Apple威脅通知並非萬能
偵測成功入侵亦是一大難題,因為新式間諜軟件可以在安全研究人員調查之前刪除證據。DarkSword可以在不維持持續感染的情況下收集已儲存的憑證及其他資料,新變種亦會刪除更多記錄及工作檔案,令事後重建攻擊過程更加困難。受感染的工作電話可能外洩企業電郵、通訊平台及其他服務的憑證,罪犯其後可以利用有關憑證登入裝置以外的帳戶。
iVerify報告指出,全部確認感染DarkSword或Coruna的裝置,均沒有收到Apple的威脅通知。不過,Apple的警告系統用途較窄:公司表示,通知是為相信因身份或活動而成為僱傭間諜軟件個別針對目標的人士而設。因此,沒有收到警告並不代表Apple的系統失靈,用家亦不應把沒有警告視為裝置未受感染的證明。
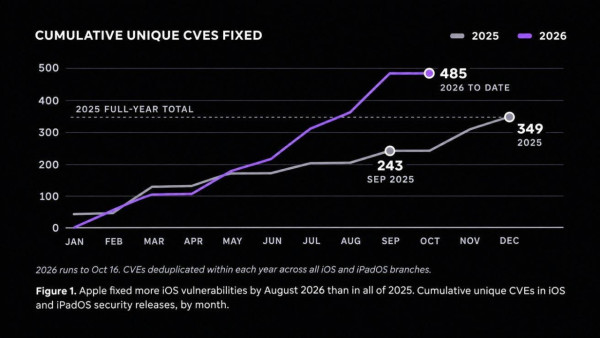
保持iOS更新仍然是對抗上述攻擊的最有效防線,因為安全修補程式會堵塞罪犯持續利用的漏洞。Apple在2026年修補iOS漏洞的速度明顯加快:截至10月16日,累計修補485個獨有CVE,已經超越2025年全年349個的總數。
建議
1. 立即檢查iPhone系統更新:開啟「設定」,選擇「一般」,再選擇「軟件更新」,安裝最新版本;同時在「自動更新」開啟自動安裝,讓iPhone日後自動接收修補程式。
2. 只從可信來源安裝應用程式,安裝不熟悉的軟件之前,先查看開發者資料;即使應用程式來自App Store,亦要留意其更新記錄及權限要求。
3. 為重要帳戶設定高強度獨立密碼,並且開啟雙重認證,減低憑證外洩後的損失。
4. 瀏覽網頁及社交平台時保持警覺:惡意廣告無須點擊亦可發動攻擊,系統保持最新版本是最重要的防護。
5. 面對特別嚴重監控威脅的人士,可以考慮開啟「鎖定模式」,限制部分應用程式、網站及功能,減少受攻擊途徑;一般用家通常無須使用此功能。
Source:AppleInsider〈Criminals are using government-grade spyware to infect iPhones〉