

網民幫Google捉蟲獲$500美金獎賞 一文睇清Google「漏洞獎勵計劃」申請門檻 獎金高達$95萬!
|
Fung Chun Man
| 16-09-2026 17:24 |
在Google
追蹤《e-zone》
追蹤《e-zone》

有網民近日於社交平台分享成功向 Google 回報雲端系統漏洞並獲發 500 美元賞金。Google 設有「漏洞獎勵計劃」(VRP),開放外界測試特定網域與應用程式,賞金按漏洞嚴重程度與報告質素發放,頂級漏洞最高可獲 121,212 美元。
即刻【按此】,用 App 睇更多產品開箱影片
網民發掘Google系統漏洞即賺$500美金!即睇白帽黑客懸賞計劃點樣拎高達95萬元獎金
科技巨擘 Google 設有「漏洞獎獎勵計劃」(Vulnerability Reward Program, VRP),長期邀請外部網絡安全研究人員協助修補系統漏洞。近日有社交平台網民公開獲發賞金的通知截圖,顯示其成功回報資安問題並賺取 500 美元賞金。根據官方規則,發現特定頂級漏洞的基準獎金達 101,010 美元(折合近 79 萬港元),若加上優質報告乘數,最終獎金可達 121,212 美元(折合近 95 萬港元)。
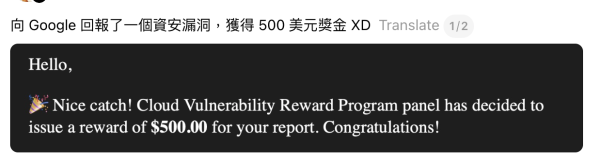
網民成功找到雲端漏洞 獲發500美元賞金
社交平台用戶「almond.milk.kuku」發帖指出,早前向 Google 提交資安漏洞報告。該報告獲「Cloud Vulnerability Reward Program」審查小組確認有效,並發放 500 美元獎金。
Google VRP 測試範圍與合資格條款
Google 自 2010 年 11 月起持續營運 VRP 計劃,定明授權測試的服務網域與漏洞類型。
涵蓋網域與分支計劃
主要網域包括:
*.google.com*.youtube.com*.blogger.com*.deepmind.com*.waymo.com*.wing.com
應用程式平台:於 Apple App Store 上架之 Google 及 Waymo 開發應用程式。
專屬分支計劃:涵蓋 Android 及 Google 裝置、Chrome、ChromeOS、Cloud、Google Mobile、Google 開源軟件、Chrome 擴充功能及 AI 等懸賞計劃。
漏洞資格與不適用規則
合資格漏洞:跨站腳本(XSS)、跨站請求偽造(CSRF)、混合內容腳本、身份驗證或授權缺陷、伺服器端代碼執行(RCE)及 XSLeak 漏洞。
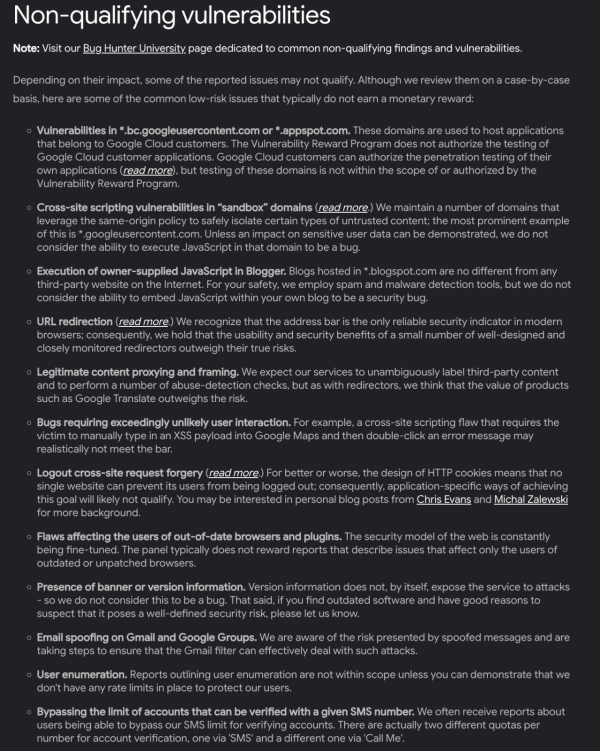
不適用範圍:非 Google 營運之第三方託管網站,以及新收購未滿 6 個月的公司系統(設有 6 個月禁測期)。
禁止測試行為:禁止 DoS 攻擊、黑帽 SEO 技術、發放垃圾訊息、自動化大量流量測試工具、郵件偽造(Email spoofing)或社交工程攻擊。
懸賞金額表格
Google 根據「域名層級」(Domain Tier)及「漏洞影響嚴重程度」(Information Tier / Action Criticality)評定基準賞金:
| 漏洞分類 (Category) | 漏洞範例 (Examples) | Tier 0 域名 / 全球性影響 (T0) | Tier 1 域名 (T1) | 一般 Google 應用程式 (T2) | 收購項目 Tier 0/1 域名 (T3a) | 其他收購/沙盒應用程式 (T3b) |
| 伺服器直接存取:遠端代碼執行 (S0) | Command injection, Deserialization, Sandbox escapes | $101,010 | $101,010 | $75,000 | $10,000 | $1,337 - $5,000 |
| 伺服器直接存取:突破安全控制 (S2a) | Direct object reference, Remote user impersonation (Tier 0 / Critical) | $50,000 | $50,000 | $31,337 | $5,000 | $500 |
| 伺服器直接存取:突破安全控制 (S2b) | Direct object reference, Remote user impersonation (Tier 1 / Impactful) | $31,337 | $31,337 | $13,337 | $2,500 | $500 |
| 伺服器直接存取:突破安全控制 (S2c) | Direct object reference, Remote user impersonation (Tier 2 / Moderate) | $7,500 | $5,000 | $3,133.7 | $500 | $200 |
| 客戶端存取:執行代碼 (C0) | Web: Cross-site scripting; Mobile/Hardware: Code execution | $20,000 | $15,000 | $10,000 | $500 | $200 |
| 客戶端存取:其他有效安全漏洞 (C1a) | CSRF, XSLeaks, Clickjacking, Privilege escalation (Tier 0 / Critical) | $15,000 | $13,337 | $7,500 | $500 | $200 |
| 客戶端存取:其他有效安全漏洞 (C1b) | CSRF, XSLeaks, Clickjacking, Privilege escalation (Tier 1 / Impactful) | $5,000 | $5,000 | $3,133.7 | $200 | $100 |
| 客戶端存取:其他有效安全漏洞 (C1c) | CSRF, XSLeaks, Clickjacking, Privilege escalation (Tier 2 / Moderate) | $1,337 | $1,337 | $1,337 | $100 | $100 |
表格資料來源:Google VRP Reward Table
報告質素與最終獎金計算原則
最終發放金額會按報告質素乘數(0.8x 至 1.2x)進行調整:
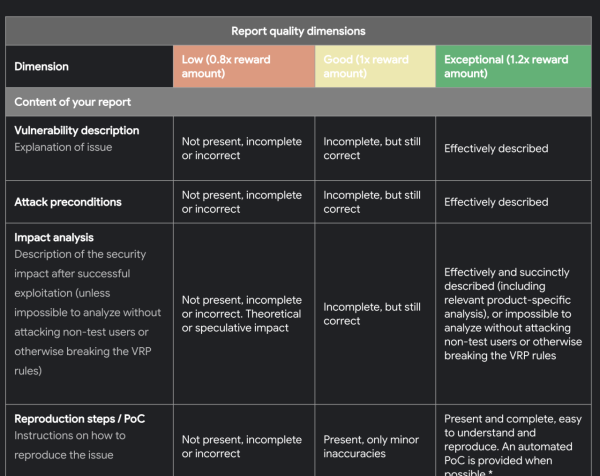
報告質量評級乘數
| 質素評級 | 調整乘數 | 評定條件與要求 |
| 低品質 (Low) | 0.8x | 內容缺失、不完整或不正確;影響分析僅停留在理論階段。 |
| 良好 (Good) | 1.0x | 內容不完整但準確;提供基本重現步驟。 |
| 優秀 (Exceptional) | 1.2x | 清晰描述漏洞及影響;提供完整重現步驟與自動化 PoC;3 個工作天內快速回應。 |
表格資料来源:Google VRP Report Quality
最終最高獎金計算範例
若研究人員於 Tier 0 域名伺服器(如 accounts.google.com)發現遠端代碼執行漏洞(RCE),其基準獎金為 101,010 美元。若同時提交優秀評級(1.2x)報告,最終獎金可達 121,212 美元(即 $101,010 x 1.2 =$121,212)。
Source: ezone.hk、Google
【相關報道】
【相關話題】Google 突發解鎖隱藏福利!入手指定 5 款新手機即送 YouTube Premium Lite 高達六個月
近期打算換新手機的港人有福了!雖說 YouTube Premium Lite 於今年 8 月登陸香港,但 Google 直至近日才正式跟上國際步伐,悄悄將其納入 Google AI Pro 的免費福利中。這意味着,近期購買指定新手機並附送 Google AI Pro 服務的買家,即可同步免費享有大部分影片免廣告的睇片體驗,極具吸引力。

Source: ezone.hk