

陌生短訊竟叫得出你個名!想覆「邊位」?小心中騙局
|
知必天
| 15-10-2026 06:07 |
在Google
追蹤《e-zone》
追蹤《e-zone》

「Hello 你係咪Joesph啊?」陌生短訊沒有連結,只寫你的名字和問號,回覆也可能成為騙徒的開場。Malwarebytes公開新案例,用戶如何分辨及處理?
陌生號碼傳來短訊,沒有連結、沒有催交欠款,只寫了你的名字和一個問號,是否就可以放心回覆?安全公司Malwarebytes於10月13日公開今週收到的一個海外短訊案例,指出這種看似普通的開場,可能正是誘導收件人開始對話的第一步。
沒有連結 只有名字和問號
Malwarebytes展示的短訊沒有附上付款要求、帳戶停用警告或圖片,只以收件人名字加問號開場。
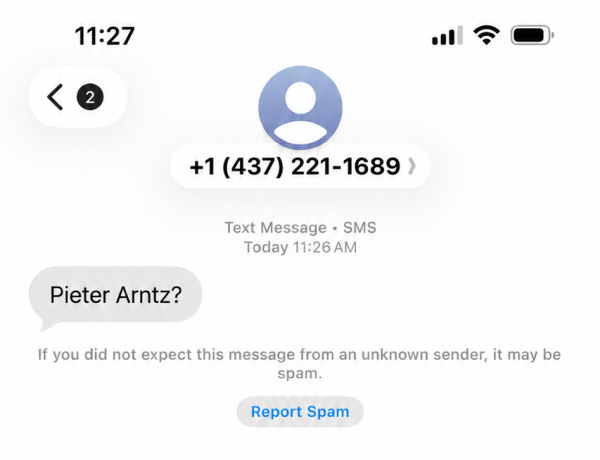
Malwarebytes公開的海外短訊案例,收件人姓名已由來源匿名化。
這種訊息留下了一個很容易令人想追問的問題:對方到底是誰?相比隨機發出的「Hello」,叫得出名字的訊息更容易讓人誤以為是舊同事、朋友或曾有聯絡的人。不過,姓名及電話號碼可能來自外洩資料,單憑這兩項資料並不能核實身分。
回覆有風險 不等於即時被入侵
此類案例的重點是社交工程,而不是「輸入一句話便自動盜走存款」。單就公開短訊,仍不能判定發訊人下一步會採用哪種騙局。
美國聯邦貿易委員會(FTC)早於2024年提醒,陌生人以簡單問候開場,可能先道歉稱發錯訊息,再繼續聊天、建立信任,之後才引入投資話題。即使沒有繼續聊天,回覆亦可能令對方確認這是一個有人使用的電話號碼。
「他知道我名字」不是身分證明
如果來訊令人想到某位朋友,較可靠的做法是用原本儲存的電話或既有聊天渠道聯絡該人,而不是先向陌生號碼補充自己的公司、住址、家庭或帳戶資料。
香港反詐騙協調中心對假冒客服騙案的提醒亦指出,收到自稱機構職員的聯絡,應另行查證身分,不應跟隨對方提供的電話或連結操作。這是本地自保方法,並不代表上述海外短訊已在香港造成相同案件。
已經回覆一句 先停止對話
已回覆「邊位」不代表帳戶已被盜,毋須因而急於安裝來歷不明的防毒或「補救」App。先停止對話,使用訊息程式的舉報及封鎖功能;若對方聲稱是朋友或某間公司,改用已知、可信的渠道確認。
若其後收到付款、交出密碼、驗證碼或安裝App的要求,不應繼續照辦。香港讀者可透過守網者的「防騙視伏器」或「防騙視伏App」查核可疑電話、網址及收款帳號;有疑問可致電「防騙易」18222諮詢。
Source: