

HKCERT 發極高風險警告!Chrome 全新「零日漏洞」遭黑客廣泛利用 呼籲立即手動更新
|
知必天,
珈琲人
| 11-11-2026 15:41 |
在Google
追蹤《e-zone》
追蹤《e-zone》

香港電腦保安事故協調中心(HKCERT)於 11 月 10 日發出極高風險保安公告,指 Google Chrome 存在 9 個漏洞,其中一個與 XML 有關的釋放後使用漏洞 CVE-2026-125350,已經有攻擊程式在野外出現。遠端攻擊者可以利用漏洞,在目標電腦執行任意程式碼。Google 已於 11 月 9 日推出修補版本,Chrome 用家應立即檢查版本並更新,不應等待自動推送。
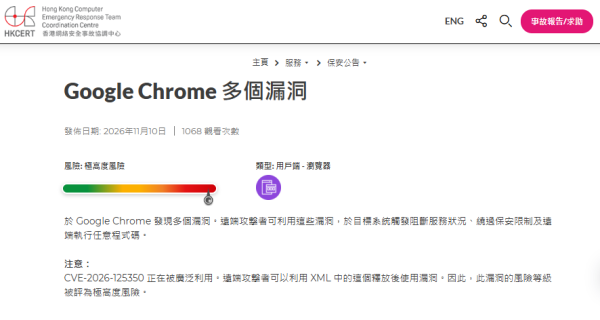
漏洞已遭廣泛利用 攻擊者可遠端執行程式碼
HKCERT 將今次事件的風險評為極高度風險。CVE-2026-125350 是 Chrome 的 XML 元件出現的釋放後使用漏洞,HKCERT 明確指出此漏洞正被廣泛利用,Google 亦確認已有攻擊程式在野外出現。遠端攻擊者可以利用漏洞,於目標系統觸發阻斷服務狀況、繞過保安限制及遠端執行任意程式碼。
除 CVE-2026-125350 外,今次更新同時修補另外 8 個漏洞,合共 9 項安全修正。根據 Google 的公告,漏洞由一名匿名研究人員於 11 月 6 日通報,Google 在 3 日後推出修補版本。公開報道指出,這是 2026 年內第 8 個已知遭利用的 Chrome 零日漏洞。Google 未有公布攻擊者的身分、目標或攻擊手法,亦未有說明攻擊的規模,漏洞的技術細節在大部分用家完成更新之前會繼續保密。
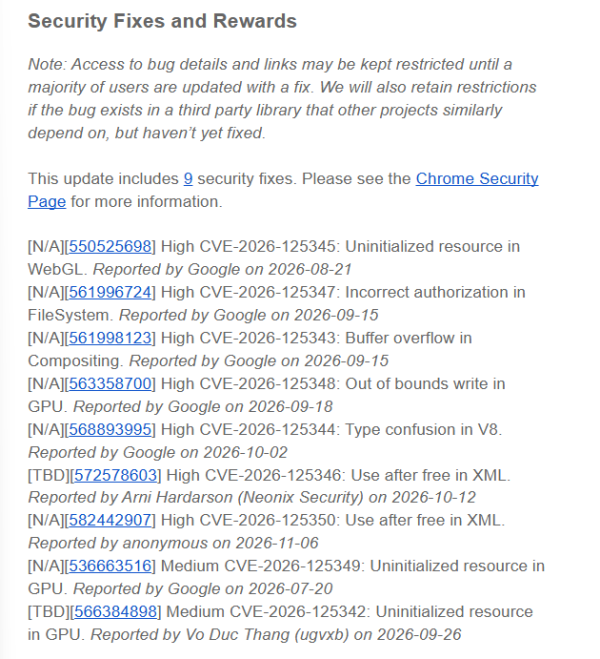
對於香港讀者,Chrome 是不少人每日使用的瀏覽器,因此繼續使用未修補的版本,等同讓已知的攻擊途徑保持開啟。
受影響版本及修補版本
受影響的版本為:
Linux:Google Chrome 157.0.8103.50 之前的版本
Mac / Windows:Google Chrome 157.0.8103.50/.51 之前的版本。
用戶應立即將 Chrome 更新至修補版本或之後版本。
至於企業使用的 Extended Stable 渠道,修補版本有所不同:Windows 及 Mac 的 Extended Stable 用家應更新至 156.0.8078.96 或之後版本。只檢查 Chrome 是否 157 版並不足夠,必須核對完整的版本號碼。
更新分階段推送 手動檢查最穩妥
Google 表示更新會在未來數日或數星期內分階段向用家推送。不過用家等待自動更新期間,瀏覽器仍然暴露於已知攻擊之下。最穩妥的做法是手動檢查版本:
1. 開啟 Chrome,點擊右上角的「自訂及管理 Google Chrome」圖示
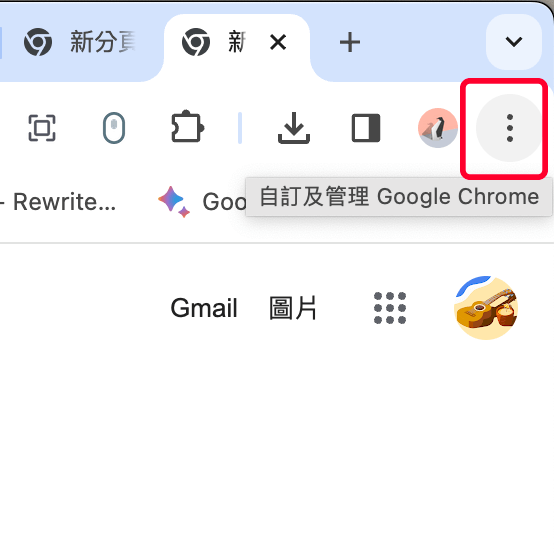
2. 前往「說明」內的「關於 Google Chrome」頁面,瀏覽器會自動檢查並下載更新,完成後重新啟動瀏覽器即可套用修補。
由於漏洞已經有攻擊程式在外,更新不應拖延。即使平日甚少留意瀏覽器版本,今次亦值得花一分鐘檢查,確認版本號碼已經達到修補版本或之後版本。
即刻【按此】,用 App 睇更多產品開箱影片
【熱門報道】
Source:香港電腦保安事故協調中心、Google Chrome Releases
【相關話題】Apple緊急修補多個漏洞|iOS、macOS、watchOS及visionOS更新 CVE-2026-111497已被利用
Apple為iPhone、iPad、Mac、Apple Watch及Vision Pro推出多個安全更新,修補涉及藍牙配對、AirPlay、Messages及Brotli解碼器的漏洞。其中CVE-2026-111497已被廣泛利用,可讓遠端攻擊者透過特製Brotli壓縮資料流,觸發記憶體損壞、資料洩露、服務拒絕,甚至執行任意程式碼。用家應盡快更新至iOS 27.2.1、macOS Tahoe 26.7.3、watchOS 27.2.1或visionOS 27.2.1。

Source:ezone.hk
【相關話題】TP-Link 路由器多個漏洞 HKCERT 發保安公告籲更新
香港網絡安全事故協調中心於 11 月 5 日發出保安公告,指 TP-Link 路由器存在多個漏洞,Archer C7、Archer C6 及 RE305 的舊版韌體均受影響。用家應立即核對裝置型號與韌體版本,並更新至廠商提供的修補版本。須注意,只有舊版韌體在受影響範圍內,已經更新至修補版本的裝置不在此列。
Source:ezone.hk