

「我不是機器人」勿亂按!網民險中伏泄個人資料!當頁面出現這一特徵即走!
|
知必天,
Fung Chun Man
| 16-11-2026 15:58 |
在Google
追蹤《e-zone》
追蹤《e-zone》

一名網民日前在瀏覽藝術家連結頁面期間,突然遇上全版彈出的「我是不是機器人」驗證畫面,要求依照指示開啟執行視窗並貼上一段指令,幸而及時關閉頁面,未有造成損失。事件在 Threads 引起討論,多名網民表示曾經遇上同類畫面,當中包括資訊科技從業員。網絡安全專家指出,這類假驗證屬於名為 ClickFix 的攻擊手法,真正的驗證程序絕對不會要求使用者離開瀏覽器、開啟執行視窗或者貼上任何指令。只要頁面出現這項要求,正確做法只有一個:立即關閉分頁。
即刻【按此】,用 App 睇更多產品開箱影片
假驗證頁面如何設局
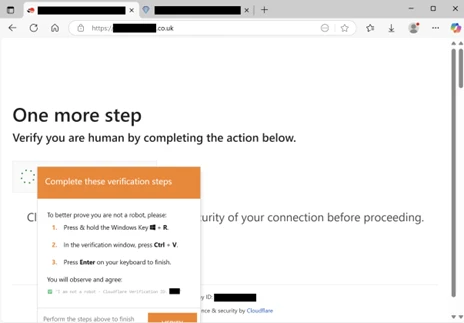
據發文者描述,事發時正瀏覽一名藝術家的連結頁面,畫面突然轉為全版驗證頁面,偽裝成常見的人機驗證程序,要求使用者按照步驟開啟 Windows 執行視窗(Win+R),再貼上一段已經複製到剪貼簿的指令,然後按下 Enter。發文者察覺有異,隨即關閉所有視窗,事後向人工智能查詢,方知險些墮入騙局。留言區多名網民分享類似經歷,有人表示在瀏覽其他網站期間亦曾見過相同的假驗證畫面,有人則指出資訊科技從業員同樣可能在分心之際中招。
Microsoft 安全研究指出,ClickFix 攻擊的核心並非軟件漏洞,而是利用使用者解決問題的習慣。假頁面在使用者點選核取方塊的一刻,已經暗中將惡意指令複製到剪貼簿,隨後以「完成驗證」為名,逐步引導使用者開啟執行視窗、終端機或 PowerShell,貼上指令並執行。由於指令由使用者親自輸入,防毒軟件未必能夠在第一時間攔截。Microsoft 自 2024 年開始觀察到這種手法,相關攻擊活動其後迅速增加,每日針對全球數以千計的企業及個人裝置。
一條指令如何偷走帳戶資料
發文者分享的截圖顯示,假頁面指示的指令經過拆解後包含多個步驟:先設定一個看似無害的環境變數,再切換至系統暫存資料夾,然後從一個陌生 IP 位址下載檔案,最後以 PowerShell 執行副檔名為 .ps1 的指令碼。整段指令刻意以冗長的編碼包裝,令使用者難以在執行視窗內看清內容。本文刻意不完整引述該段指令,亦不提供相關連結,以免讀者誤行。
一旦指令執行,電腦便會在背景下載並運行惡意程式。美國網絡安全及基礎設施安全局(CISA)與聯邦調查局(FBI)於 2025 年 5 月發出的聯合警告指出,透過假驗證頁面散播的 Lumma Stealer 屬於常見的資料竊取程式,能夠盜取瀏覽器儲存的密碼、登入憑證、財務資料、加密貨幣錢包及多重認證資料。Microsoft 統計顯示,2025 年 3 月 16 日至 5 月 16 日期間,全球逾 39.4 萬部 Windows 電腦感染 Lumma Stealer;美國司法部其後採取執法行動,查封約 2,300 個相關網域。換言之,一次看似無害的貼上動作,足以令電郵、銀行及社交帳戶同時暴露於風險之中。
真假驗證如何分辨
分辨真假驗證的方法只有一條簡單規則:真正的驗證程序永遠在瀏覽器內完成。使用者只需點選核取方塊、挑選圖片,或者在部份情況下無需任何操作,系統便會自動完成驗證。Google 及 Cloudflare 等供應商提供的驗證工具,全部採用這種方式。
相反,任何要求使用者離開瀏覽器的驗證畫面,必定屬於攻擊。具體特徵包括:要求按下 Win+R 開啟執行視窗、要求開啟命令提示字元、終端機或 PowerShell、要求貼上剪貼簿內容,或者要求輸入個人資料以「完成驗證」。Microsoft 明確指出,任何合法網站均不會要求使用者執行指令以證明自己並非機械人。值得留意的是,假驗證頁面未必只出現在可疑網站,被入侵的合法網站、搜尋廣告及社交平台連結同樣可能成為散播渠道,因此不能單憑網站外觀判斷安全。
遇上可疑頁面應該如何處理
一旦遇上要求開啟執行視窗或者貼上指令的驗證頁面,首要步驟是立即關閉分頁,切勿依照指示進行任何操作,亦不要在該頁面輸入帳戶名稱、密碼或者其他個人資料。只要尚未貼上及執行指令,電腦一般不會受到感染,關閉頁面已經足夠。
假如已經依照指示貼上並執行指令,應當作電腦已經受到感染處理。首先切斷網絡連線,然後在另一部未受影響的裝置上更改密碼,優先處理電郵及銀行帳戶,同時登出所有已登入的帳戶工作階段,其後再以防毒軟件進行全面掃描,必要時尋求資訊科技人員協助。Chrome 瀏覽器已於 2026 年 10 月在加強保護模式加入 ClickFix 警告功能,macOS 亦在終端機加入貼上警告,惟技術防護並非萬無一失,使用者的警覺仍然是最重要的一道防線。
資料來源
BleepingComputer〈New macOS ClickFix attack silently mounts DMGs to push infostealer〉(2026-06-23)
CyberPulse〈ClickFix attack: the fake Win+R CAPTCHA explained〉(2026-11-15)
【相關報道】
【相關話題】黑客攻擊新手法!店主資金被轉走後無奈關舖 全因1常用免費App內藏陷阱【即做3動作防範手機入侵】
日前臺中發生一宗手機遭黑客入侵的網絡安全事件。有店家負責人因點擊應用程式內的惡意廣告,導致手機遭植入程式並被遠端操控。黑客避開銀行防線,將資金經多個支付平台轉走,造成龐大經濟損失,事主最終宣佈營業至11月8日。警方已就案件展開調查。

Source: ezone.hk